Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Welche verdächtigen Aktivitäten?
Es tut mir leid, aber ich kann Ihre Frage nicht beantworten, da Sie nicht angegeben haben, um welche verdächtigen Aktivitäten es sich handelt. Bitte geben Sie weitere Informationen, damit ich Ihnen helfen kann. **
Warum verdächtigen Firmen Bewerber?
Firmen verdächtigen Bewerber möglicherweise, um sicherzustellen, dass sie die richtige Person für die Stelle einstellen. Sie möchten möglicherweise sicherstellen, dass der Bewerber über die erforderlichen Fähigkeiten und Qualifikationen verfügt und dass er ehrlich und vertrauenswürdig ist. Dies kann durch Überprüfung von Referenzen, Hintergrundchecks oder Interviews erreicht werden. **

Ähnliche Suchbegriffe für Verdächtigen
Top-Angebote
Produkte zum Begriff Verdächtigen:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Wie verfolgt man einen Verdächtigen?
Um einen Verdächtigen zu verfolgen, ist es wichtig, unauffällig zu bleiben und sich nicht zu verraten. Man sollte genügend Abstand halten, um nicht entdeckt zu werden, und gleichzeitig den Verdächtigen im Blick behalten. Es kann hilfreich sein, sich in der Umgebung zu orientieren und mögliche Fluchtwege im Auge zu behalten. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **


Was ist mit dem verdächtigen Link?
Es tut mir leid, aber als KI habe ich keinen Zugriff auf Links oder die Fähigkeit, sie zu überprüfen. Es ist wichtig, vorsichtig zu sein und verdächtige Links nicht anzuklicken, da sie potenziell schädlich sein könnten. Es wird empfohlen, Links nur von vertrauenswürdigen Quellen zu öffnen und sicherzustellen, dass sie legitim sind, bevor man darauf klickt. **
Wie scannt Google nach verdächtigen Apps?
Google scannt verdächtige Apps mithilfe von automatisierten Systemen und maschinellem Lernen. Dabei werden verschiedene Kriterien wie Verhaltensmuster, Berechtigungen und Code-Analyse verwendet, um potenziell schädliche Apps zu identifizieren. Zusätzlich werden auch Berichte von Nutzern über verdächtige Aktivitäten oder Sicherheitsbedenken berücksichtigt. **
Top-Angebote
Produkte zum Begriff Verdächtigen:
-
Die üblichen Verdächtigen, DVDAusgezeichnet Gefilmt Und Unglaublich Faszinierend: 'die Üblichen Verdächtigen' Ist Einer Der Aufwendigsten Und Düstersten Filme, Die Je Gedreht Wurden.ein Blutbad Im Hafen Von Los Angeles Fordert Dutzende Todesopfer - Und Die Örtlichen Behörden...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
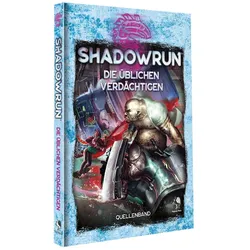
Shadowrun: Die üblichen Verdächtigen, Belletristik"Shadowrun: Die üblichen Verdächtigen" ist ein umfassendes Quellenbuch für die Sechste Edition des beliebten Rollenspiels Shadowrun. Es bietet Spielenden und Spielleitungen wertvolle Werkzeuge und Regeln, um die vielfältigen Charaktere des Shadowrun-Universums zu erkunden. In diesem Band werden zwanzig verschiedene Archetypen detailliert beschrieben, wobei auf ihre einzigartigen Fähigkeiten, Vorgeschichten und Entwicklungsmöglichkeiten eingegangen wird. Die Leserinnen und Leser erhalten Einblicke in die spezifischen Vor- und Nachteile jedes Charakters sowie nützliche Ratschläge für das Spiel. Dieses Buch ist eine unverzichtbare Ressource für alle, die in die Schatten eintauchen und das volle Potenzial ihrer Charaktere ausschöpfen möchten.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche verdächtigen Aktivitäten?
Es tut mir leid, aber ich kann Ihre Frage nicht beantworten, da Sie nicht angegeben haben, um welche verdächtigen Aktivitäten es sich handelt. Bitte geben Sie weitere Informationen, damit ich Ihnen helfen kann. **
-
Warum verdächtigen Firmen Bewerber?
Firmen verdächtigen Bewerber möglicherweise, um sicherzustellen, dass sie die richtige Person für die Stelle einstellen. Sie möchten möglicherweise sicherstellen, dass der Bewerber über die erforderlichen Fähigkeiten und Qualifikationen verfügt und dass er ehrlich und vertrauenswürdig ist. Dies kann durch Überprüfung von Referenzen, Hintergrundchecks oder Interviews erreicht werden. **
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
Ähnliche Suchbegriffe für Verdächtigen
-
IT-Sicherheit, Fachbücher von Claudia EckertDie Autorin stellt in diesem Standardwerk die zur Umsetzung der Sicherheitsanforderungen benötigten Verfahren und Protokolle detailliert vor und erläutert sie anschaulich anhand von Fallbeispielen. Im Vordergrund steht dabei, die Ursachen für Probleme heutiger IT-Systeme zu verdeutlichen und die grundlegenden Sicherheitskonzepte mit ihren jeweiligen Vor- und Nachteilen zu präsentieren. Der Leser entwickelt nicht nur ein Bewusstsein für IT-Sicherheitsrisiken, sondern erwirbt auch ein breites und grundlegendes Wissen zu deren Behebung. IT-Systeme und die Digitalisierung sind in allen Bereichen und Branchen von zentraler Bedeutung. Die IT-Sicherheit oder Cybersicherheit nimmt dabei eine tragende Rolle ein. Sie hat die Aufgabe sicherzustellen, dass die verarbeiteten Daten nicht gezielt verfälscht werden, dass wertvolle Informationen nicht in falsche Hände gelangen und dass die IT-Systeme nicht in ihrer Funktion beeinträchtigt werden. Heutige IT-Systeme sind einer Vielzahl von Bedrohungen ausgesetzt und weisen noch immer viele Verwundbarkeiten auf. Gleichzeitig gibt es viele, zum Teil standardisierte Sicherheitslösungen, mit denen die Bedrohungen und die damit einhergehenden Risiken reduziert werden können. Kenntnisse möglicher Sicherheitsschwachstellen und möglicher Angriffe auf IT-Systeme sowie der wichtigsten Sicherheitslösungen und deren Wirksamkeit sind essenziell, um IT-Systeme abzusichern und eine vertrauenswürdige Basis für die digitalen Prozesse zu schaffen. Aus den Inhalten: - Sicherheitsschwachstellen, -bedrohungen und Angriffe - Internet-(Un)Sicherheit - Secure Engineering - Kryptographische Verfahren und Schlüsselmanagement - Digitale Identität - Zugriffskontrolle - Netzwerk-, Kommunikations- und Anwendungssicherheit - Sichere drahtlose Kommunikation.99,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie verfolgt man einen Verdächtigen?
Um einen Verdächtigen zu verfolgen, ist es wichtig, unauffällig zu bleiben und sich nicht zu verraten. Man sollte genügend Abstand halten, um nicht entdeckt zu werden, und gleichzeitig den Verdächtigen im Blick behalten. Es kann hilfreich sein, sich in der Umgebung zu orientieren und mögliche Fluchtwege im Auge zu behalten. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was ist mit dem verdächtigen Link?
Es tut mir leid, aber als KI habe ich keinen Zugriff auf Links oder die Fähigkeit, sie zu überprüfen. Es ist wichtig, vorsichtig zu sein und verdächtige Links nicht anzuklicken, da sie potenziell schädlich sein könnten. Es wird empfohlen, Links nur von vertrauenswürdigen Quellen zu öffnen und sicherzustellen, dass sie legitim sind, bevor man darauf klickt. **
-
Wie scannt Google nach verdächtigen Apps?
Google scannt verdächtige Apps mithilfe von automatisierten Systemen und maschinellem Lernen. Dabei werden verschiedene Kriterien wie Verhaltensmuster, Berechtigungen und Code-Analyse verwendet, um potenziell schädliche Apps zu identifizieren. Zusätzlich werden auch Berichte von Nutzern über verdächtige Aktivitäten oder Sicherheitsbedenken berücksichtigt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.