Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Verbraucht die C-Dateisuche zu viel RAM?
Die Speichernutzung der C-Dateisuche hängt von verschiedenen Faktoren ab, wie der Größe der durchsuchten Dateien und der Komplexität der Suchanfragen. In der Regel sollte die Speichernutzung jedoch moderat sein und nicht zu viel RAM verbrauchen. Es kann jedoch vorkommen, dass bei sehr großen Dateien oder komplexen Suchanfragen mehr RAM benötigt wird. **
Ist es normal, dass der RAM bei 85°C ist?
Nein, es ist nicht normal, dass der RAM bei 85°C ist. Eine solch hohe Temperatur kann auf eine Überhitzung des Systems hinweisen, was zu Leistungsproblemen und möglicherweise zu Schäden führen kann. Es wird empfohlen, die Ursache für die hohe Temperatur zu ermitteln und geeignete Maßnahmen zu ergreifen, um das Problem zu beheben. **
Ähnliche Suchbegriffe für Rammount-Ram-MountVesa100-C
Top-Angebote
Produkte zum Begriff Rammount-Ram-MountVesa100-C:
-
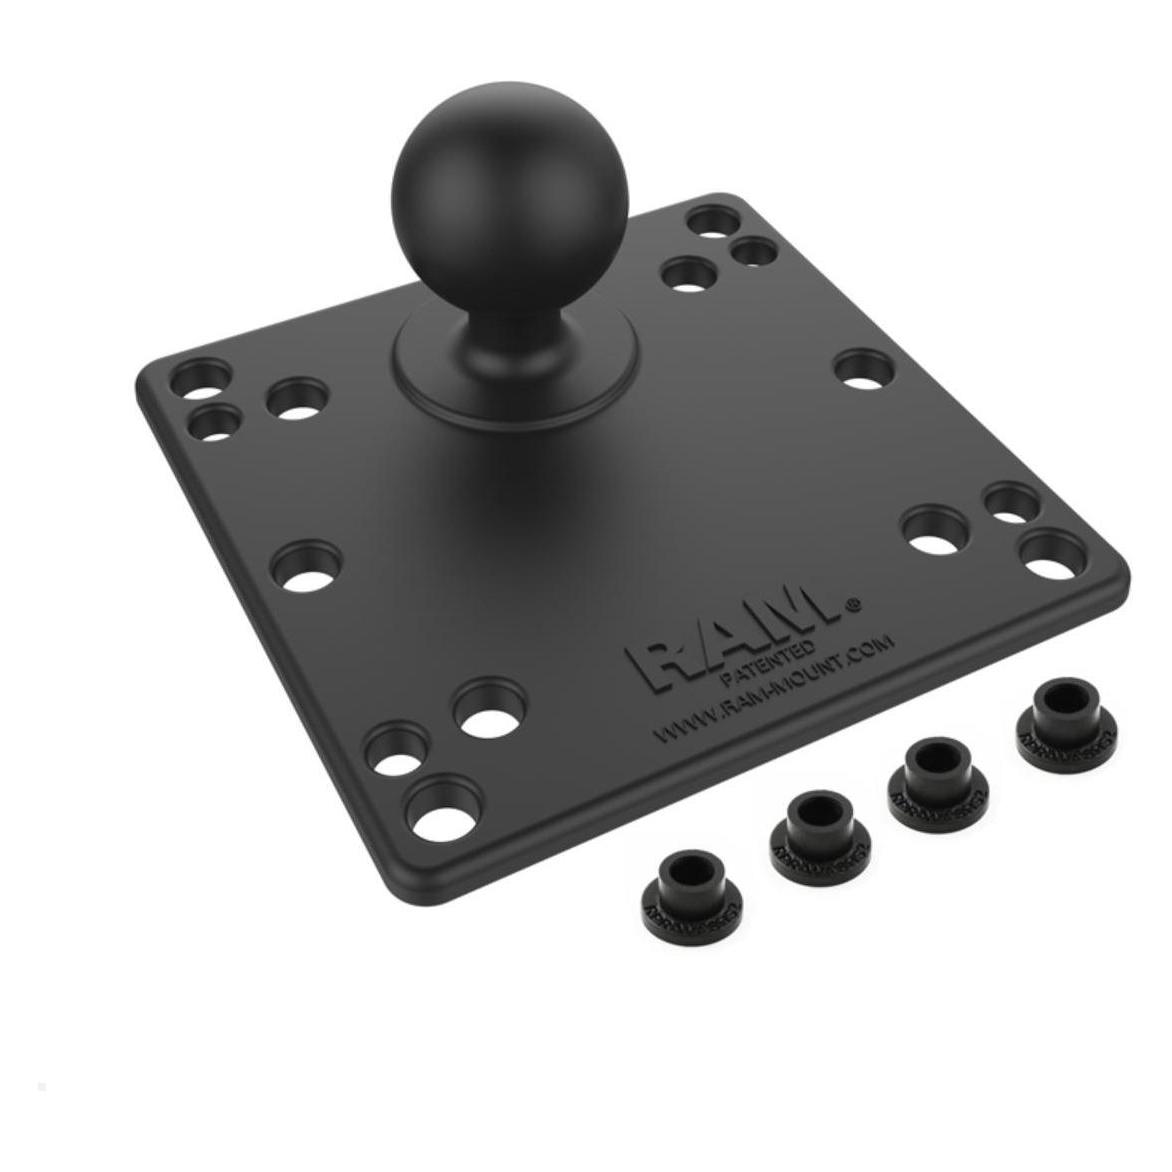
Rammount RAM - Montagekomponente (Kugelgelenkmontage), Barcode Scanner ZubehörDie VESA D-Kugel RAM-D-246U ist eine robuste Befestigungskomponente zur sicheren Gerätebefestigung, gekennzeichnet durch eine 5,7 cm Gummikugel, verbunden mit einer 12,1 cm quadratischen Platte. Diese Platte verfügt über vier 100 mm und vier 75 mm Lochabstände für vielseitige VESA-Kompatibilität, die zuverlässige Montage von Monitoren, Displays und Kommunikationsgeräten gewährleistet. Gefertigt aus pulverbeschichtetem Marine-Aluminium bietet die Einheit aussergewöhnliche Korrosionsbeständigkeit und Langlebigkeit in anspruchsvollen Umgebungen, während das TPU-Material den Griff und die Stossdämpfung verbessert. Ideal für professionelle und marine Anwendungen unterstützt sie stabile Positionierung und einfache Anpassungen. Das Produkt wird in einem Polybeutel zum Schutz während der Lagerung und des Transports geliefert. Mit der Modellnummer MT3501 und MPN 10323411 erfüllt diese Komponente von RAM Mounts hohe Standards für Qualität und Leistung in Kommunikationszubehör und mobilen Gerätegehäusen.68,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
Worin unterscheiden sich c, c, c und c?
Es tut mir leid, aber ich kann deine Frage nicht beantworten, da du keine spezifischen Begriffe genannt hast. Bitte gib mir mehr Informationen, damit ich dir weiterhelfen kann. **
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
Top-Angebote
Produkte zum Begriff Rammount-Ram-MountVesa100-C:
-
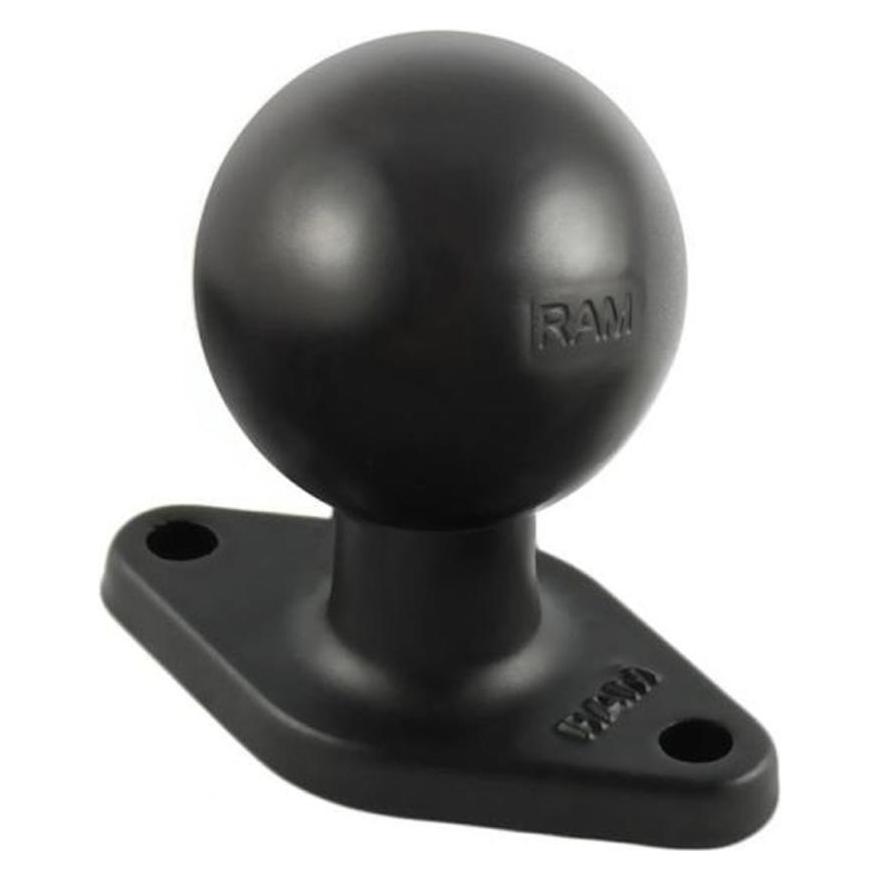
Rammount Ram MountVesa100 C, Barcode Scanner ZubehörRAM Plattenspieler VESA 100x100mm mit C-Kugel 1,5". Der RAM-246U besteht aus einer Gummikugel mit einem Durchmesser von 3,81 cm (C-Kugel), die mit einer quadratischen Platte mit 4x100mm Löchern und 4x75mm Löchern in jeder Ecke verbunden ist. Die Platte kann an einem MC-Marine-Bildschirm befestigt werden. Sie kann mit einem Arm RA-201U oder RA-201U-B sowie einer Basis RA-202U ergänzt werden.43,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rammount RAM - Montagekomponente (Kugelgelenkmontage), Barcode Scanner ZubehörDie VESA D-Kugel RAM-D-246U ist eine robuste Befestigungskomponente zur sicheren Gerätebefestigung, gekennzeichnet durch eine 5,7 cm Gummikugel, verbunden mit einer 12,1 cm quadratischen Platte. Diese Platte verfügt über vier 100 mm und vier 75 mm Lochabstände für vielseitige VESA-Kompatibilität, die zuverlässige Montage von Monitoren, Displays und Kommunikationsgeräten gewährleistet. Gefertigt aus pulverbeschichtetem Marine-Aluminium bietet die Einheit aussergewöhnliche Korrosionsbeständigkeit und Langlebigkeit in anspruchsvollen Umgebungen, während das TPU-Material den Griff und die Stossdämpfung verbessert. Ideal für professionelle und marine Anwendungen unterstützt sie stabile Positionierung und einfache Anpassungen. Das Produkt wird in einem Polybeutel zum Schutz während der Lagerung und des Transports geliefert. Mit der Modellnummer MT3501 und MPN 10323411 erfüllt diese Komponente von RAM Mounts hohe Standards für Qualität und Leistung in Kommunikationszubehör und mobilen Gerätegehäusen.68,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verbraucht die C-Dateisuche zu viel RAM?
Die Speichernutzung der C-Dateisuche hängt von verschiedenen Faktoren ab, wie der Größe der durchsuchten Dateien und der Komplexität der Suchanfragen. In der Regel sollte die Speichernutzung jedoch moderat sein und nicht zu viel RAM verbrauchen. Es kann jedoch vorkommen, dass bei sehr großen Dateien oder komplexen Suchanfragen mehr RAM benötigt wird. **
-
Ist es normal, dass der RAM bei 85°C ist?
Nein, es ist nicht normal, dass der RAM bei 85°C ist. Eine solch hohe Temperatur kann auf eine Überhitzung des Systems hinweisen, was zu Leistungsproblemen und möglicherweise zu Schäden führen kann. Es wird empfohlen, die Ursache für die hohe Temperatur zu ermitteln und geeignete Maßnahmen zu ergreifen, um das Problem zu beheben. **
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
Ähnliche Suchbegriffe für Rammount-Ram-MountVesa100-C
-
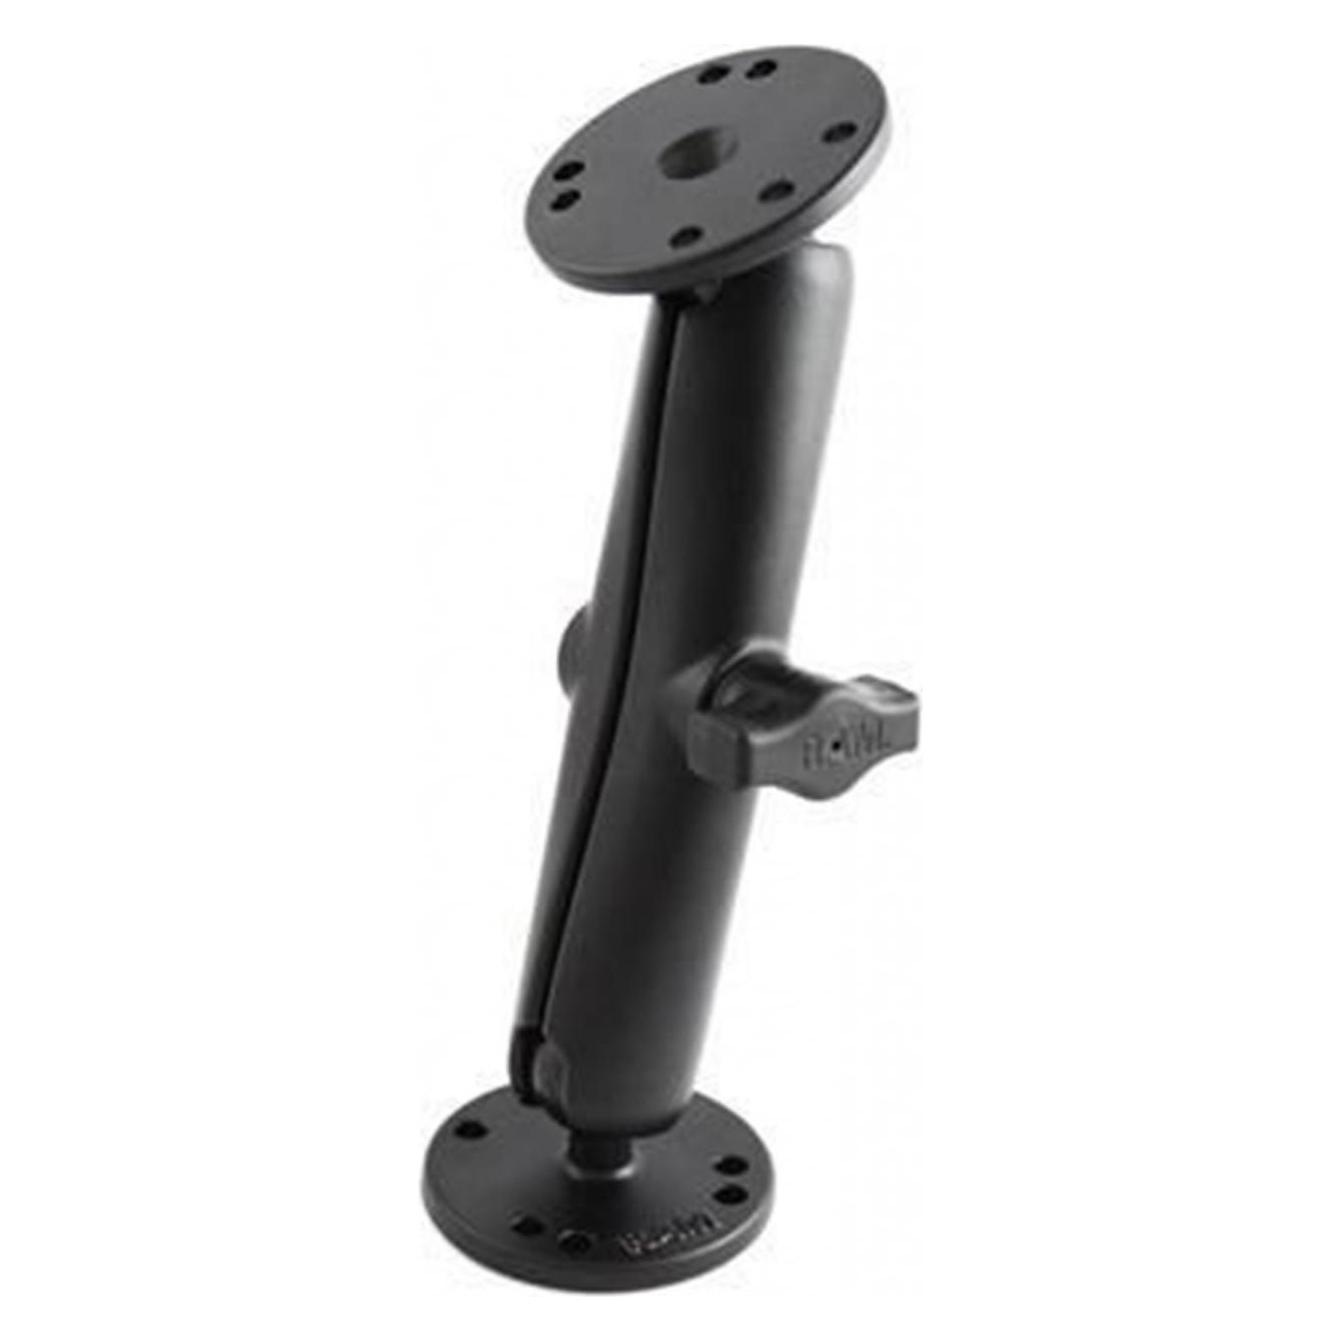
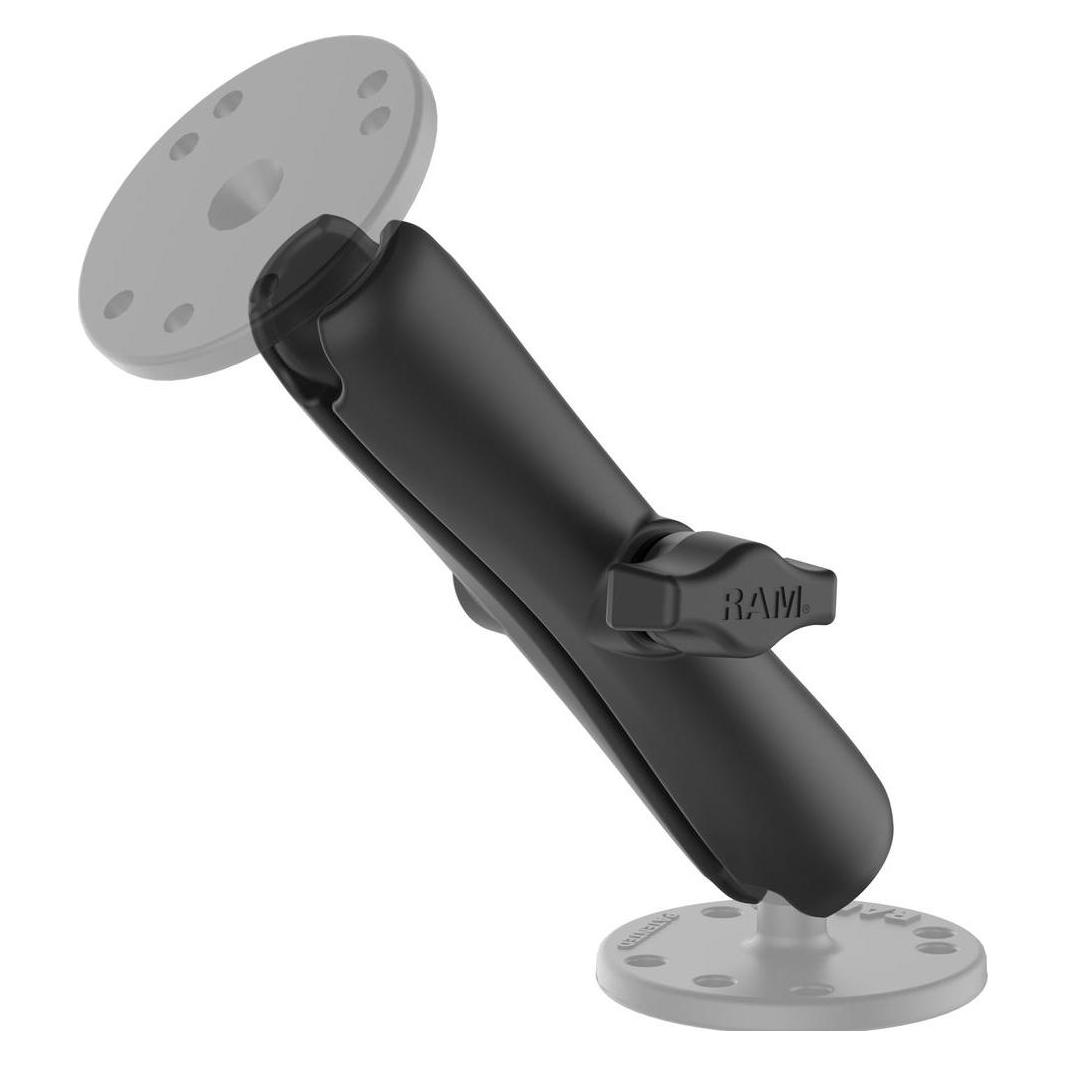
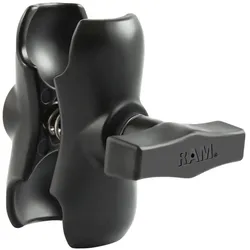
Rammount RAM Doppel Gelenk-Arm, Barcode Scanner ZubehörDer RAM Doppel Gelenk-Arm von RAM Mounts ist ein vielseitiges und robustes Zubehörteil, das speziell für den Einsatz mit Barcode-Scannern entwickelt wurde. Dieses Produkt zeichnet sich durch seine modulare Erweiterbarkeit und die präzise Verarbeitung aus, die eine zuverlässige Befestigung in anspruchsvollen Umgebungen ermöglicht. Hergestellt aus elektrisch beschichtetem Aluminium, bietet der Gelenk-Arm eine hohe Stabilität und Langlebigkeit, was ihn ideal für den Einsatz in industriellen Anwendungen macht. Mit einer kompakten Länge von ca. 90 mm und einem Gewicht von 231,3 g ist der Arm leicht und dennoch robust genug, um auch in dynamischen Einsatzbereichen eine sichere Verbindung zu gewährleisten. Die Konstruktion mit Feder am Sockel ermöglicht eine einfache Drehung und Anpassung, wodurch eine flexible Positionierung des Barcode-Scanners gewährleistet wird. Der Doppel Gelenk-Arm ist so konzipiert, dass er sich nahtlos in bestehende Montagesysteme integrieren lässt und somit eine optimale Lösung für die Befestigung von Geräten darstellt. Die präzise Verarbeitung und die Verwendung hochwertiger Materialien garantieren eine lange Lebensdauer und Zuverlässigkeit, selbst unter extremen Bedingungen. Die einfache Montage und die modulare Bauweise machen diesen Gelenk-Arm zu einer idealen Wahl für professionelle Anwendungen, bei denen Sicherheit und Flexibilität oberste Priorität haben. - Modulare Erweiterbarkeit für flexible Anpassung - Hochwertiges, elektrisch beschichtetes Aluminium für Langlebigkeit - Einfache Drehung dank integrierter Feder.38,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Worin unterscheiden sich c, c, c und c?
Es tut mir leid, aber ich kann deine Frage nicht beantworten, da du keine spezifischen Begriffe genannt hast. Bitte gib mir mehr Informationen, damit ich dir weiterhelfen kann. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.