Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Ist Nirosta gleich Edelstahl?
Ist Nirosta gleich Edelstahl? Nirosta ist eigentlich eine Marke für rostfreien Stahl, die von der Firma ThyssenKrupp verwendet wird. Edelstahl ist ein Oberbegriff für Legierungen aus Eisen, Chrom und anderen Metallen, die rostbeständig sind. Nirosta ist also eine spezifische Art von Edelstahl, die besonders hochwertig und langlebig ist. Insofern kann man sagen, dass Nirosta eine Form von Edelstahl ist, jedoch nicht alle Edelstähle Nirosta sind. **
Was ist der Unterschied zwischen Edelstahl und Nirosta?
Edelstahl und Nirosta sind im Grunde genommen dasselbe Material, da Nirosta eine Marke für rostfreien Stahl ist, die von der Firma ThyssenKrupp verwendet wird. Der Hauptunterschied liegt in der Bezeichnung: Edelstahl ist ein allgemeiner Begriff für legierten Stahl, der korrosionsbeständig ist, während Nirosta speziell für rostfreien Stahl steht. Nirosta wird oft im Bereich der Küchen- und Haushaltsgeräte verwendet, da es besonders resistent gegen Rost und Säuren ist. Beide Materialien bestehen hauptsächlich aus Eisen, Chrom und Nickel, wobei der Chromgehalt bei Nirosta oft höher ist, um eine bessere Korrosionsbeständigkeit zu gewährleisten. **


Ähnliche Suchbegriffe für Nirosta
Top-Angebote
Produkte zum Begriff Nirosta:
-
Nirosta GemüseschälerKartoffelschäler - Zweihand, Griff-Material: Holz, Länge: 156 mm Wichtigste Merkmale des Produkts Nirosta Gemüseschäler Der Kartoffelschäler von Nirosta ist das perfekte Werkzeug zum Schälen von Kartoffeln und anderem Gemüse Entfernt nur die dünne äußere Schicht de2,60 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was wird durch den Begriff "Nirosta" ausgedrückt, da es sich um ein eingetragenes Warenzeichen handelt?
Der Begriff "Nirosta" ist ein eingetragenes Warenzeichen und wird verwendet, um rostfreie Stähle zu kennzeichnen. Es handelt sich um eine Marke der Firma ThyssenKrupp Stainless, die für ihre hochwertigen Edelstahlprodukte bekannt ist. "Nirosta" steht für eine hohe Korrosionsbeständigkeit und wird oft in verschiedenen Branchen wie der Lebensmittelindustrie, im Bauwesen und in der Medizintechnik eingesetzt. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **

Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
Top-Angebote
Produkte zum Begriff Nirosta:
-
Nirosta Gemüsemesser Nirosta MEGA 7/17,5 cmKüchenmesser - stahl, Klingenlänge: 7,5cm, kantenschneider, Plastikgriff Die wichtigsten Eigenschaften des Nirosta MEGA-GemüsemessersKleines Messer zum Schneiden von Obst und GemüseEinfache HandhabungRobuster KunststoffgriffKlinge aus rostfreiem Stahl mit ChromAbmessungen:5,60 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
NIROSTA by FACKELMANN Brotmesser »Nirosta Fit« silberBrotmesser »Nirosta Fit«, Produkt-Name: Nirosta Fit, Werkstoff: Edelstahl, Kunststoff, Ausführung des Inhalts bzgl. der Hauptausstattungsteile: 1 Messer, Catering & Haushalt/Küchenhelfer/Küchenmesser9,51 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Nirosta GemüseschälerKartoffelschäler - Zweihand, Griff-Material: Holz, Länge: 156 mm Wichtigste Merkmale des Produkts Nirosta Gemüseschäler Der Kartoffelschäler von Nirosta ist das perfekte Werkzeug zum Schälen von Kartoffeln und anderem Gemüse Entfernt nur die dünne äußere Schicht de2,60 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Nirosta gleich Edelstahl?
Ist Nirosta gleich Edelstahl? Nirosta ist eigentlich eine Marke für rostfreien Stahl, die von der Firma ThyssenKrupp verwendet wird. Edelstahl ist ein Oberbegriff für Legierungen aus Eisen, Chrom und anderen Metallen, die rostbeständig sind. Nirosta ist also eine spezifische Art von Edelstahl, die besonders hochwertig und langlebig ist. Insofern kann man sagen, dass Nirosta eine Form von Edelstahl ist, jedoch nicht alle Edelstähle Nirosta sind. **
-
Was ist der Unterschied zwischen Edelstahl und Nirosta?
Edelstahl und Nirosta sind im Grunde genommen dasselbe Material, da Nirosta eine Marke für rostfreien Stahl ist, die von der Firma ThyssenKrupp verwendet wird. Der Hauptunterschied liegt in der Bezeichnung: Edelstahl ist ein allgemeiner Begriff für legierten Stahl, der korrosionsbeständig ist, während Nirosta speziell für rostfreien Stahl steht. Nirosta wird oft im Bereich der Küchen- und Haushaltsgeräte verwendet, da es besonders resistent gegen Rost und Säuren ist. Beide Materialien bestehen hauptsächlich aus Eisen, Chrom und Nickel, wobei der Chromgehalt bei Nirosta oft höher ist, um eine bessere Korrosionsbeständigkeit zu gewährleisten. **
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
Ähnliche Suchbegriffe für Nirosta
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
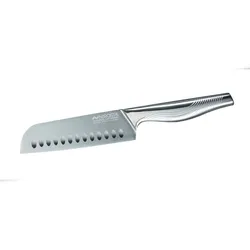
NIROSTA Santokumesser SWING 30cmÄußerst hochwertiges Edelstahl-Santokumesser mit Kullen in der Klinge (16 cm) für das Verarbeiten von Fisch, Fleisch und Gemüse. Sehr gute Schneidleistung und lange Schnitthaltigkeit. Präziser Handabzug. Perfekt balancierter Griff. Fugenlose Verarbeitung erleichtert Reinigung. Gesamtlänge ca. 30 cm.21,21 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Was wird durch den Begriff "Nirosta" ausgedrückt, da es sich um ein eingetragenes Warenzeichen handelt?
Der Begriff "Nirosta" ist ein eingetragenes Warenzeichen und wird verwendet, um rostfreie Stähle zu kennzeichnen. Es handelt sich um eine Marke der Firma ThyssenKrupp Stainless, die für ihre hochwertigen Edelstahlprodukte bekannt ist. "Nirosta" steht für eine hohe Korrosionsbeständigkeit und wird oft in verschiedenen Branchen wie der Lebensmittelindustrie, im Bauwesen und in der Medizintechnik eingesetzt. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.