Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **


Ähnliche Suchbegriffe für Lidl
Top-Angebote
Produkte zum Begriff Lidl:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weidmüller Klemme AAP1210/4X2.5PE-LIDLAnschließbarer Leiterquerschnitt feindrähtig ohne Aderendhülse=0,5..10 mm2Anschließbarer Leiterquerschnitt feindrähtig mit Aderendhülse=0,5..10 mm2Anschließbarer Leiterquerschnitt eindrähtig=0,5..10 mm2Anschließbarer Leiterquerschnitt mehrdrähtig=0,5..16 mm2Bemessungsstrom In=57 ABemessungsspannung=800 VAusführung elektrischer Anschluss 1=SteckanschlussAnzahl der Etagen=1Anzahl der Klemmstellen je Etage=5Geeignet für Leiterwerkstoff=KupferMontageart=Hutschiene TH35Werkstoff des Isolierkörpers=ThermoplastBetriebstemperatur=-60..130 °CBrennbarkeitsklasse des Isolierstoffs nach UL 94=V0Breite=10 mmHöhe=89 mmTiefe=53,5 mmExplosionsgeprüfte Ausführung "Ex e"=jaAbschlussplatte erforderlich=jaFarbe=grün/gelbEtagen intern gebrückt=nein194,87 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
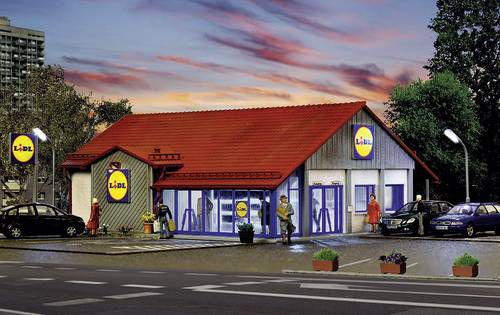
Vollmer 43662 H0 Supermarkt LidlEin Supermarkt bringt Abwechslung auf die Modellbahnanlage. Mit dem großen Schild vor dem Hauptgebäude ist der Marken-Discounter nicht zu übersehen. Der Markt ist mit einer passenden Ladeneinrichtung ausgestattet.39,02 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **


Soll in die Anschrift einer Bewerbung für Lidl nur "Lidl" oder "Lidl Stiftung & Co. KG" stehen?
In der Anschrift einer Bewerbung für Lidl reicht es normalerweise aus, nur "Lidl" anzugeben. Es ist nicht notwendig, die vollständige Firmenbezeichnung "Lidl Stiftung & Co. KG" zu verwenden, es sei denn, dies wird ausdrücklich in der Stellenausschreibung verlangt. **
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
Top-Angebote
Produkte zum Begriff Lidl:
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Faller 130615 - Lidl-MarktFaller 130615 - Lidl-Markt Lohnt sich! Einkaufsmarkt des Discounters »Lidl« mit Ziegelmauerwerk, einer Giebelverkleidung aus Metall, Satteldach und einer seitlichen Anlieferzone. Passendes Zubehör, wie z. B. Einkaufswägen nebst Sammelstelle und Werbetafeln, liegt dem Supermarkt bei.39,99 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
Ähnliche Suchbegriffe für Lidl
-
Weidmüller Klemme AAP1210/4X2.5PE-LIDLAnschließbarer Leiterquerschnitt feindrähtig ohne Aderendhülse=0,5..10 mm2Anschließbarer Leiterquerschnitt feindrähtig mit Aderendhülse=0,5..10 mm2Anschließbarer Leiterquerschnitt eindrähtig=0,5..10 mm2Anschließbarer Leiterquerschnitt mehrdrähtig=0,5..16 mm2Bemessungsstrom In=57 ABemessungsspannung=800 VAusführung elektrischer Anschluss 1=SteckanschlussAnzahl der Etagen=1Anzahl der Klemmstellen je Etage=5Geeignet für Leiterwerkstoff=KupferMontageart=Hutschiene TH35Werkstoff des Isolierkörpers=ThermoplastBetriebstemperatur=-60..130 °CBrennbarkeitsklasse des Isolierstoffs nach UL 94=V0Breite=10 mmHöhe=89 mmTiefe=53,5 mmExplosionsgeprüfte Ausführung "Ex e"=jaAbschlussplatte erforderlich=jaFarbe=grün/gelbEtagen intern gebrückt=nein194,87 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Vollmer 43662 H0 Supermarkt LidlEin Supermarkt bringt Abwechslung auf die Modellbahnanlage. Mit dem großen Schild vor dem Hauptgebäude ist der Marken-Discounter nicht zu übersehen. Der Markt ist mit einer passenden Ladeneinrichtung ausgestattet.39,02 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Vollmer 43662 H0 - Lidl-MarktDer Vollmer Bausatz des Lidl-Marktes bringt eine realitätsnahe und bekannte Einkaufsmöglichkeit auf jede Modellbahnanlage der Spur H0. Dieses detailgetreue Modell eignet sich für Modellbauer ab 15 Jahren. Maße von 200 x 148 x 90 mm detailgetreuer Bausatz eines Supermarktes aus robustem Kunststoff gefertigt für die Nenngröße H0 Mit diesem Modellgebäude lässt sich eine alltägliche Szene authentisch nachbilden. Der Marken-Discounter ist durch das große Schild vor dem Hauptgebäude sowie das Logo an der Fassade unverkennbar. Details wie der separate Ein- und Ausgangsbereich oder die charakteristische Dachform tragen zum realistischen Erscheinungsbild bei und schaffen eine lebendige Atmosphäre in jeder Modell-Landschaft.48,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Lidl Geschenkkarte 30,00 € (physischer Gutschein)Einlösbarkeit in Filiale und Onlineshop Die Karte ist ohne Einschränkungen in allen deutschen Filialen und im Lidl Onlineshop einlösbar. Beim Einkauf wird der Kartenwert an der Kasse oder im Zahlungsbereich des Onlineshops verrechnet, verbleibende Restbeträge bleiben erhalten und können bei späteren Einkäufen genutzt werden. Diese Breite der Akzeptanz sorgt für einfache Handhabung und hohe Benutzerfreundlichkeit. Form und Design: handlich und präsentabel Das physische Format ermöglicht eine einfache Übergabe und kann bei Bedarf dekorativ verpackt werden. Das Design ist so ausgelegt, dass die Karte als Geschenk sofort erkennbar ist und sich gut kombinieren lässt. Die Karte passt in Briefe, Grußkarten oder Geschenkumschläge, was die Nutzung im Alltag erleichtert. Digitale Alternative: PDF‑Gutschein Der PDF‑Gutschein wird binnen weniger Stunden nach Zahlungseingang bereitgestellt und kann per E‑Mail heruntergeladen oder ausgedruckt werden. Diese Option eignet sich besonders für kurzfristige Geschenke oder wenn die physische Zustellung zeitlich nicht möglich ist. Der PDF‑Gutschein bietet dieselbe Funktionalität wie die physische Karte beim Einlösen im Onlineshop. Auswahl an Wertstufen Die Geschenkkarte ist in verschiedenen Wertstufen erhältlich, sodass sich der Betrag dem Anlass und dem Budget anpassen lässt. Diese Auswahl ermöglicht gezieltes Schenken, sei es für kleinere Aufmerksamkeiten oder größere Geschenke, und erleichtert die Planung beim Erwerb. Produktmerkmale Merkmal Beschreibung Produkttyp Physischer Gutschein Geschenkkarte Einlösbar In allen deutschen Lidl‑Filialen und im Lidl Onlineshop Lieferoptionen Physische Zustellung ca. 3–5 Tage, PDF‑Download innerhalb weniger Stunden Wertstufe 30,00 € angegebene Variante, weitere Wertstufen verfügbar Verpackung Handliches Kartenformat FAQ Wie lange dauert die Lieferung der physischen Karte? Die Zustellung der physischen Karte erfolgt in der Regel innerhalb von ca. 3–5 Tagen nach Zahlungseingang; die genaue Lieferzeit wird beim Kauf angezeigt. Kann die Karte online und im Laden kombiniert verwendet werden? Ja, der Kartenwert kann sowohl im Lidl Onlineshop als auch in den deutschen Filialen beim Bezahlen eingesetzt werden. Restbeträge bleiben auf der Karte erhalten. Ist der PDF‑Gutschein sofort nutzbar? Der PDF‑Gutschein wird innerhalb weniger Stunden nach Zahlungseingang zum Download bereitgestellt und kann sofort im Onlineshop verwendet oder ausgedruckt werden. Gibt es die Karte in anderen Wertstufen? Ja, die Geschenkkarte ist in mehreren Wertstufen erhältlich; beim Kauf kann die gewünschte Stufe ausgewählt werden. Wer hilft bei Problemen mit der Einlösung? Bei Fragen oder Problemen steht der Kundenservice von Lidl Online zur Verfügung; Kontaktdaten und Hilfsangebote sind auf der Website hinterlegt.30,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
-
Soll in die Anschrift einer Bewerbung für Lidl nur "Lidl" oder "Lidl Stiftung & Co. KG" stehen?
In der Anschrift einer Bewerbung für Lidl reicht es normalerweise aus, nur "Lidl" anzugeben. Es ist nicht notwendig, die vollständige Firmenbezeichnung "Lidl Stiftung & Co. KG" zu verwenden, es sei denn, dies wird ausdrücklich in der Stellenausschreibung verlangt. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.