Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
Ähnliche Suchbegriffe für Garten-in-Sainte-Adresse
Top-Angebote
Produkte zum Begriff Garten-in-Sainte-Adresse:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
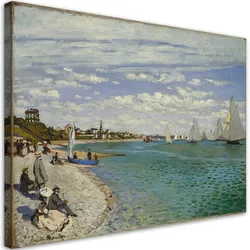
WANDBILD regatta in sainte adresse claude monetIn unserem angebot finden sie gemälde auf leinwand, die zu jedem interieur passen. dies ist eine klassische form der wanddekoration, die sehr in mode ist. einteilige und mehrteilige bilder sowie bildsets bieten enorme gestaltungsmöglichkeiten. dank unseres reichhaltigen angebots mit mehreren tausend motiven können sie problemlos ein bild für ihr wohnzimmer, ihre küche, ihr schlafzimmer, ihren flur oder ihr büro auswählen. auch für kinder- und jugendzimmer finden sie interessante vorschläge, z.b. märchen- und filmfiguren, comic- und fantasiefiguren u.v.m. stilleben, landschaften, weltkarten, blumen und pflanzen, stadtsilhouetten, abstraktion, schwarz-weiß-malerei - das sind nur ausgewählte motive, die wir für ihren raum zusammengestellt haben. unser sortiment wird ständig aktualisiert und an die aktuellen wohntrends angepasst, so dass sie bei uns immer modische motive wie monstera-blätter, geometrische muster, motivierende sprüche und vieles mehr finden.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Was ist ein Netzwerk Adresse?
Eine Netzwerkadresse ist eine eindeutige Kennung, die einem Gerät in einem Netzwerk zugewiesen wird, um die Kommunikation zwischen verschiedenen Geräten zu ermöglichen. Sie besteht in der Regel aus einer Kombination von Zahlen und Buchstaben und kann entweder statisch oder dynamisch sein. Netzwerkadressen werden verwendet, um Datenpakete im Netzwerk zu identifizieren und an das richtige Zielgerät zu senden. Sie sind essentiell für die korrekte Funktion von Netzwerken und ermöglichen es, dass Geräte miteinander kommunizieren können. **
-
Suche nach einem Excel- oder Online-Rechner zur Sitzverteilung nach dem Verfahren Sainte-Laguë/Schepers Divisor.
Es gibt verschiedene Excel- oder Online-Rechner, die das Sainte-Laguë/Schepers Divisor Verfahren zur Sitzverteilung berechnen können. Ein Beispiel dafür ist der "Sitzverteilungsrechner" von Wahlrecht.de, der kostenlos online verfügbar ist. Dieser Rechner ermöglicht es, die Sitzverteilung anhand der Wahlergebnisse und des Divisors nach dem Sainte-Laguë/Schepers Verfahren zu berechnen. **

Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und Sicherheitslücken in einem IT-System zu identifizieren?
1. Planung: Definieren Sie klare Ziele, den Umfang des Tests und die Methoden, die Sie verwenden werden. 2. Durchführung: Führen Sie den Penetrationstest gemäß dem definierten Plan durch, um Schwachstellen im System zu identifizieren. 3. Berichterstattung: Dokumentieren Sie alle gefundenen Sicherheitslücken und empfehlen Sie Maßnahmen zur Behebung, um die Sicherheit des IT-Systems zu verbessern. **
Top-Angebote
Produkte zum Begriff Garten-in-Sainte-Adresse:
-
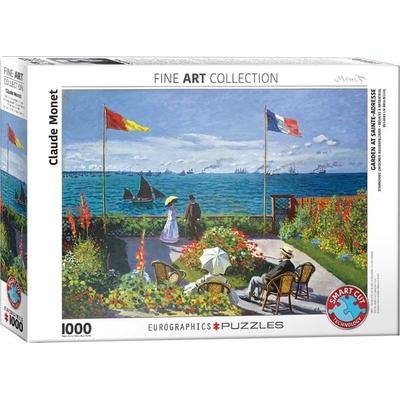
Garten in Sainte-AdresseErleben Sie Die Schönheit Des Impressionismus Mit „garten Von Sainte-adresse“ Von Claude Monet, Einem 1000-teiligen Puzzle Von Eurographics. Dieses Meisterwerk Zeigt Einen Ruhigen Küstengarten Mit Lebendigen Blumen, Im Wind Flatternden Fahnen Und...16,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
eurographics Puzzle - Garten in Sainte-Adresse - 1000 Teile 301183Tauchen Sie ein in die Welt des Impressionismus mit diesem hochwertigen Puzzle von Eurographics. Das Motiv ?Garten in ... 1 x Puzzle - Garten in Sainte-Adresse - 1000 Teile Anleitung in: (teilweise nur als Download) Typ: Puzzle, 1000 Teil12,73 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
Ähnliche Suchbegriffe für Garten-in-Sainte-Adresse
-
WANDBILD regatta in sainte adresse claude monetIn unserem angebot finden sie gemälde auf leinwand, die zu jedem interieur passen. dies ist eine klassische form der wanddekoration, die sehr in mode ist. einteilige und mehrteilige bilder sowie bildsets bieten enorme gestaltungsmöglichkeiten. dank unseres reichhaltigen angebots mit mehreren tausend motiven können sie problemlos ein bild für ihr wohnzimmer, ihre küche, ihr schlafzimmer, ihren flur oder ihr büro auswählen. auch für kinder- und jugendzimmer finden sie interessante vorschläge, z.b. märchen- und filmfiguren, comic- und fantasiefiguren u.v.m. stilleben, landschaften, weltkarten, blumen und pflanzen, stadtsilhouetten, abstraktion, schwarz-weiß-malerei - das sind nur ausgewählte motive, die wir für ihren raum zusammengestellt haben. unser sortiment wird ständig aktualisiert und an die aktuellen wohntrends angepasst, so dass sie bei uns immer modische motive wie monstera-blätter, geometrische muster, motivierende sprüche und vieles mehr finden.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
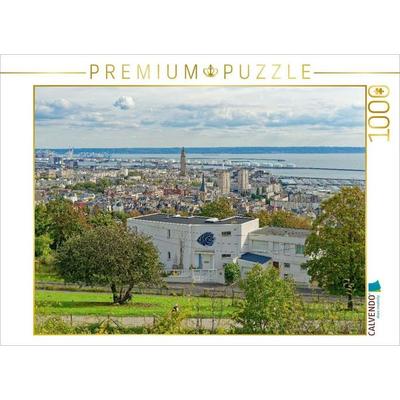
CALVENDO Puzzle Ausblick vom ehemaligen Fort von Sainte-Adresse in Le Havre | 1000 Teile Lege-Größe 64x48cm Foto-Puzzle für glückliche StundenBlick Von Der Ehemaligen Zitadelle Sainte-adresse Auf Die Hafenstadt Le Havre In Frankreich. Im Zweiten Weltkrieg Fast Komplett Zerstört, Wurde Le Havre Nach Plänen Des Architektenbüros Auguste Perret In Der Sprache Moderner Betonarchitektur...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Netzwerk Adresse?
Eine Netzwerkadresse ist eine eindeutige Kennung, die einem Gerät in einem Netzwerk zugewiesen wird, um die Kommunikation zwischen verschiedenen Geräten zu ermöglichen. Sie besteht in der Regel aus einer Kombination von Zahlen und Buchstaben und kann entweder statisch oder dynamisch sein. Netzwerkadressen werden verwendet, um Datenpakete im Netzwerk zu identifizieren und an das richtige Zielgerät zu senden. Sie sind essentiell für die korrekte Funktion von Netzwerken und ermöglichen es, dass Geräte miteinander kommunizieren können. **
-
Suche nach einem Excel- oder Online-Rechner zur Sitzverteilung nach dem Verfahren Sainte-Laguë/Schepers Divisor.
Es gibt verschiedene Excel- oder Online-Rechner, die das Sainte-Laguë/Schepers Divisor Verfahren zur Sitzverteilung berechnen können. Ein Beispiel dafür ist der "Sitzverteilungsrechner" von Wahlrecht.de, der kostenlos online verfügbar ist. Dieser Rechner ermöglicht es, die Sitzverteilung anhand der Wahlergebnisse und des Divisors nach dem Sainte-Laguë/Schepers Verfahren zu berechnen. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und Sicherheitslücken in einem IT-System zu identifizieren?
1. Planung: Definieren Sie klare Ziele, den Umfang des Tests und die Methoden, die Sie verwenden werden. 2. Durchführung: Führen Sie den Penetrationstest gemäß dem definierten Plan durch, um Schwachstellen im System zu identifizieren. 3. Berichterstattung: Dokumentieren Sie alle gefundenen Sicherheitslücken und empfehlen Sie Maßnahmen zur Behebung, um die Sicherheit des IT-Systems zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.