Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Wie lautet der Übergang von der NMS auf die BRG?
Der Übergang von der Neuen Mittelschule (NMS) auf das Bundesrealgymnasium (BRG) erfolgt in der Regel nach der 4. Klasse der NMS. Schülerinnen und Schüler müssen sich für einen Platz am BRG bewerben und werden aufgrund ihrer Leistungen und ihres Potenzials ausgewählt. Der Übergang beinhaltet oft auch eine Aufnahmeprüfung oder ein Aufnahmegespräch. **
Was ist der Wert eines Pokémon Booster Packs (BRG OVP)?
Der Wert eines Pokémon Booster Packs (BRG OVP) kann je nach Nachfrage und Seltenheit der enthaltenen Karten variieren. In der Regel liegt der Preis für ein ungeöffnetes Booster Pack zwischen 3 und 5 Euro. Es ist jedoch möglich, dass seltene oder begehrte Karten den Wert eines Packs erheblich steigern können. **


Ähnliche Suchbegriffe für Brg
Top-Angebote
Produkte zum Begriff Brg:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
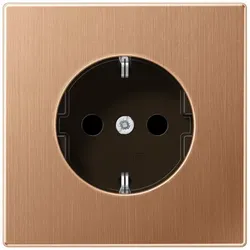
Jung Steckdose BRG 1520Ausführung=Schutzkontaktsteckdose CEE 7/3 (Typ F)Mitschaltender Neutralleiter=neinSchutzkontakt=ErdungsclipsAnzahl der aktiven Kontakte (rund)=2Montagerichtung=vertikalZusammenstellung=Basiselement mit zentraler AbdeckplatteMit Signallampe=neinMax. Stromstärke der USB-Stromversorgung=0 AAnzahl der Steckdosen=1Steckdosen phasengetrennt=neinAnzahl der Phasen=1Aufdruck/Kennzeichnung=ohneAnschlussart=SteckklemmeMit Klappdeckel=neinMit erhöhtem Berührungsschutz=neinTextfeld/Beschriftungsfläche=neinFarbe=Bronze gebürstetRAL-Nummer (ähnlich)=608030Metallicfarbe=neinTransparent=neinAbschließbar=neinAuswurfmechanismus=neinIsolierter Einbau=neinMit Funktionsbeleuchtung=neinMit Orientierungslicht=neinÜberspannungsschutz=neinFehlerstromschutz=neinMit Feinsicherung=neinMontageart=UnterputzBefestigungsart=Krallen-/SchraubbefestigungHalogenfrei=jaAntibakterielle Behandlung=neinMit Durchschleiffunktion=...25,92 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Jung Steckdose BRG 1521Ausführung=Schutzkontaktsteckdose CEE 7/3 (Typ F)Mitschaltender Neutralleiter=neinSchutzkontakt=ErdungsclipsAnzahl der aktiven Kontakte (rund)=2Montagerichtung=vertikalZusammenstellung=Basiselement mit zentraler AbdeckplatteMit Signallampe=neinMax. Stromstärke der USB-Stromversorgung=0 AAnzahl der Steckdosen=1Steckdosen phasengetrennt=neinAnzahl der Phasen=1Aufdruck/Kennzeichnung=ohneAnschlussart=SchraubklemmeMit Klappdeckel=neinMit erhöhtem Berührungsschutz=neinTextfeld/Beschriftungsfläche=neinFarbe=Bronze gebürstetRAL-Nummer (ähnlich)=608030Metallicfarbe=neinTransparent=neinAbschließbar=neinAuswurfmechanismus=neinIsolierter Einbau=neinMit Funktionsbeleuchtung=neinMit Orientierungslicht=neinÜberspannungsschutz=neinFehlerstromschutz=neinMit Feinsicherung=neinMontageart=UnterputzBefestigungsart=Krallen-/SchraubbefestigungHalogenfrei=jaAntibakterielle Behandlung=neinMit Durchschleiffunktio...25,92 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
Top-Angebote
Produkte zum Begriff Brg:
-
Pajak Woolly burgundy (BRG) Universal 5903228958502-BRG-UniversalDie Woolly Mütze von Pajak ist der perfekte Begleiter für Freizeit und Alltag. Gefertigt aus einer hochwertigen Mischung aus Wolle und Acrylfasern, bietet sie nicht nur optimalen Tragekomfort, sondern auch hervorragende Feuchtigkeitsregulierung. Dies macht sie ideal für urbane Aktivitäten sowie den täglichen Arbeitsweg. Die klassische Rippstrick-Optik verleiht der Mütze einen zeitlosen Stil, der durch den umgeschlagenen Rand und das dezente Logo an der Seite abgerundet wird. Dank des unisex Designs passt die Mütze zu jedem Outfit und ist sowohl für Männer als auch Frauen geeignet. Die zweilagige Verarbeitung sorgt für zusätzliche Wärme, was sie zur idealen Wahl für kältere Tage macht. Produktdetails Optimal für: Freizeit Alltag Gewicht: 95g Materialien: 70% Acrylfasern, 30% Wolle27,45 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lautet der Übergang von der NMS auf die BRG?
Der Übergang von der Neuen Mittelschule (NMS) auf das Bundesrealgymnasium (BRG) erfolgt in der Regel nach der 4. Klasse der NMS. Schülerinnen und Schüler müssen sich für einen Platz am BRG bewerben und werden aufgrund ihrer Leistungen und ihres Potenzials ausgewählt. Der Übergang beinhaltet oft auch eine Aufnahmeprüfung oder ein Aufnahmegespräch. **
-
Was ist der Wert eines Pokémon Booster Packs (BRG OVP)?
Der Wert eines Pokémon Booster Packs (BRG OVP) kann je nach Nachfrage und Seltenheit der enthaltenen Karten variieren. In der Regel liegt der Preis für ein ungeöffnetes Booster Pack zwischen 3 und 5 Euro. Es ist jedoch möglich, dass seltene oder begehrte Karten den Wert eines Packs erheblich steigern können. **
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
Ähnliche Suchbegriffe für Brg
-
Jung Steckdose BRG 1520Ausführung=Schutzkontaktsteckdose CEE 7/3 (Typ F)Mitschaltender Neutralleiter=neinSchutzkontakt=ErdungsclipsAnzahl der aktiven Kontakte (rund)=2Montagerichtung=vertikalZusammenstellung=Basiselement mit zentraler AbdeckplatteMit Signallampe=neinMax. Stromstärke der USB-Stromversorgung=0 AAnzahl der Steckdosen=1Steckdosen phasengetrennt=neinAnzahl der Phasen=1Aufdruck/Kennzeichnung=ohneAnschlussart=SteckklemmeMit Klappdeckel=neinMit erhöhtem Berührungsschutz=neinTextfeld/Beschriftungsfläche=neinFarbe=Bronze gebürstetRAL-Nummer (ähnlich)=608030Metallicfarbe=neinTransparent=neinAbschließbar=neinAuswurfmechanismus=neinIsolierter Einbau=neinMit Funktionsbeleuchtung=neinMit Orientierungslicht=neinÜberspannungsschutz=neinFehlerstromschutz=neinMit Feinsicherung=neinMontageart=UnterputzBefestigungsart=Krallen-/SchraubbefestigungHalogenfrei=jaAntibakterielle Behandlung=neinMit Durchschleiffunktion=...25,92 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Jung Steckdose BRG 1521Ausführung=Schutzkontaktsteckdose CEE 7/3 (Typ F)Mitschaltender Neutralleiter=neinSchutzkontakt=ErdungsclipsAnzahl der aktiven Kontakte (rund)=2Montagerichtung=vertikalZusammenstellung=Basiselement mit zentraler AbdeckplatteMit Signallampe=neinMax. Stromstärke der USB-Stromversorgung=0 AAnzahl der Steckdosen=1Steckdosen phasengetrennt=neinAnzahl der Phasen=1Aufdruck/Kennzeichnung=ohneAnschlussart=SchraubklemmeMit Klappdeckel=neinMit erhöhtem Berührungsschutz=neinTextfeld/Beschriftungsfläche=neinFarbe=Bronze gebürstetRAL-Nummer (ähnlich)=608030Metallicfarbe=neinTransparent=neinAbschließbar=neinAuswurfmechanismus=neinIsolierter Einbau=neinMit Funktionsbeleuchtung=neinMit Orientierungslicht=neinÜberspannungsschutz=neinFehlerstromschutz=neinMit Feinsicherung=neinMontageart=UnterputzBefestigungsart=Krallen-/SchraubbefestigungHalogenfrei=jaAntibakterielle Behandlung=neinMit Durchschleiffunktio...25,92 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Jung Abdeckung BRG 1740Ausführung=DrehknopfAufdruck/Kennzeichnung=ohneAbtastbares Symbol/barrierefrei=neinVerwendung=DimmerGeeignet für Bussystem-Tasterankopplung=neinBefestigungsart=KlemmbefestigungKontrollfenster/Lichtauslass=neinHalogenfrei=jaAntibakterielle Behandlung=neinFarbe=Bronze gebürstetRAL-Nummer (ähnlich)=608030Mit Beschriftungsfeld=neinMit austauschbarer Linse/Symbol=neinGeeignet für Schutzart (IP)=IP2XSchlagfestigkeit=IK00Breite=70 mmHöhe=70 mm29,83 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Jung Abdeckung BRG 1749Ausführung=DrehknopfAufdruck/Kennzeichnung=ohneVerwendung=ThermostatGeeignet für Bussystem-Tasterankopplung=neinBefestigungsart=KlemmbefestigungKontrollfenster/Lichtauslass=neinHalogenfrei=jaAntibakterielle Behandlung=neinFarbe=Bronze gebürstetRAL-Nummer (ähnlich)=608030Mit Beschriftungsfeld=neinMit austauschbarer Linse/Symbol=neinGeeignet für Schutzart (IP)=IP2XBreite=70 mmHöhe=70 mm29,57 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.