Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **

Ähnliche Suchbegriffe für 3DMakerpro-3DMakerProd-Tripod-for
Top-Angebote
Produkte zum Begriff 3DMakerpro-3DMakerProd-Tripod-for:
-
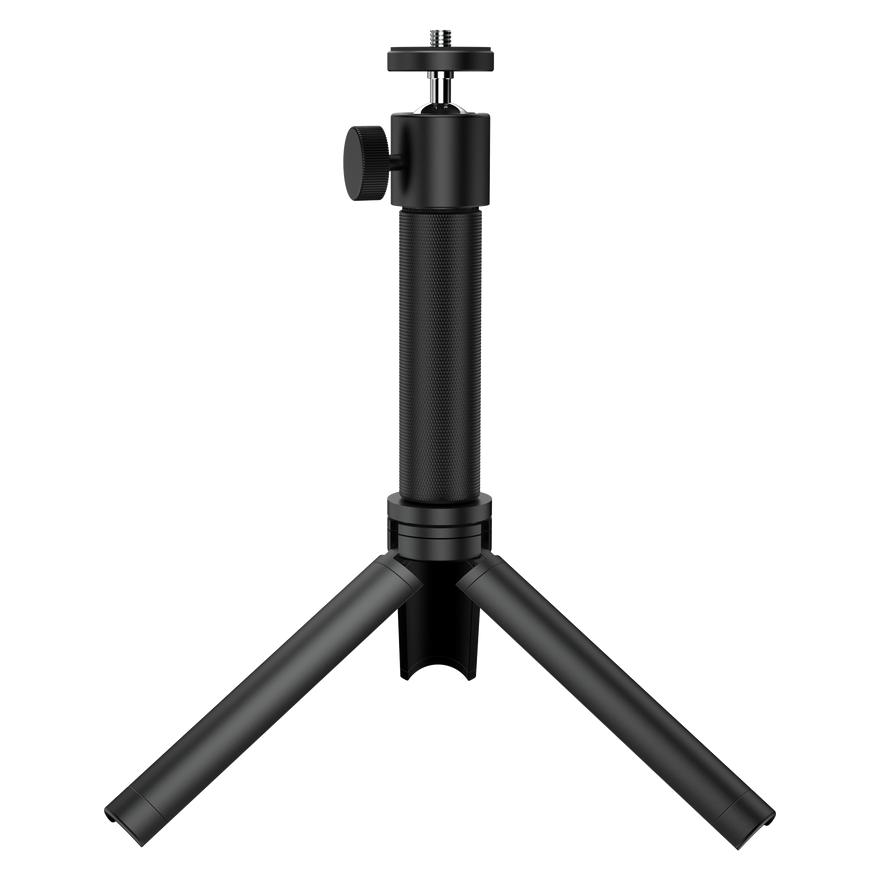
3DMakerProd Tripod for Toucan 1300100249Entwickelt für bessere Scan-ErgebnisseDas Stativ für Toucan wurde speziell für 3DMakerpro-Scanner entwickelt und ist kein gewöhnliches Kamerastativ. Durch die sichere Fixierung des Scanners werden unerwünschte Bewegungen und Vibrationen während des Scanvorgangs reduziert. Diese zusätzliche Stabilität ist besonders hilfreich bei detailreichen Scans oder mehreren Scan-Durchläufen. Flexible Positionierung und einfache AnpassungDank höhenverstellbarer Konstruktion und flexibler Positionierung lässt sich das Stativ an unterschiedliche Objekte und Scan-Szenarien anpassen. Ob kleinere Objekte auf dem Tisch oder größere Modelle in mittlerer Höhe – das Stativ kann schnell und einfach an den jeweiligen Arbeitsablauf angepasst werden. Ideal für stationäre und wiederholte ScansEin Stativ erleichtert es, den Scanner bei wiederholten oder segmentierten Scans stabil zu halten. Dies verbessert die Ausrichtung zwischen den einzelnen Scan-Durchgängen und sorgt für gleichmäßigere un25,90 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
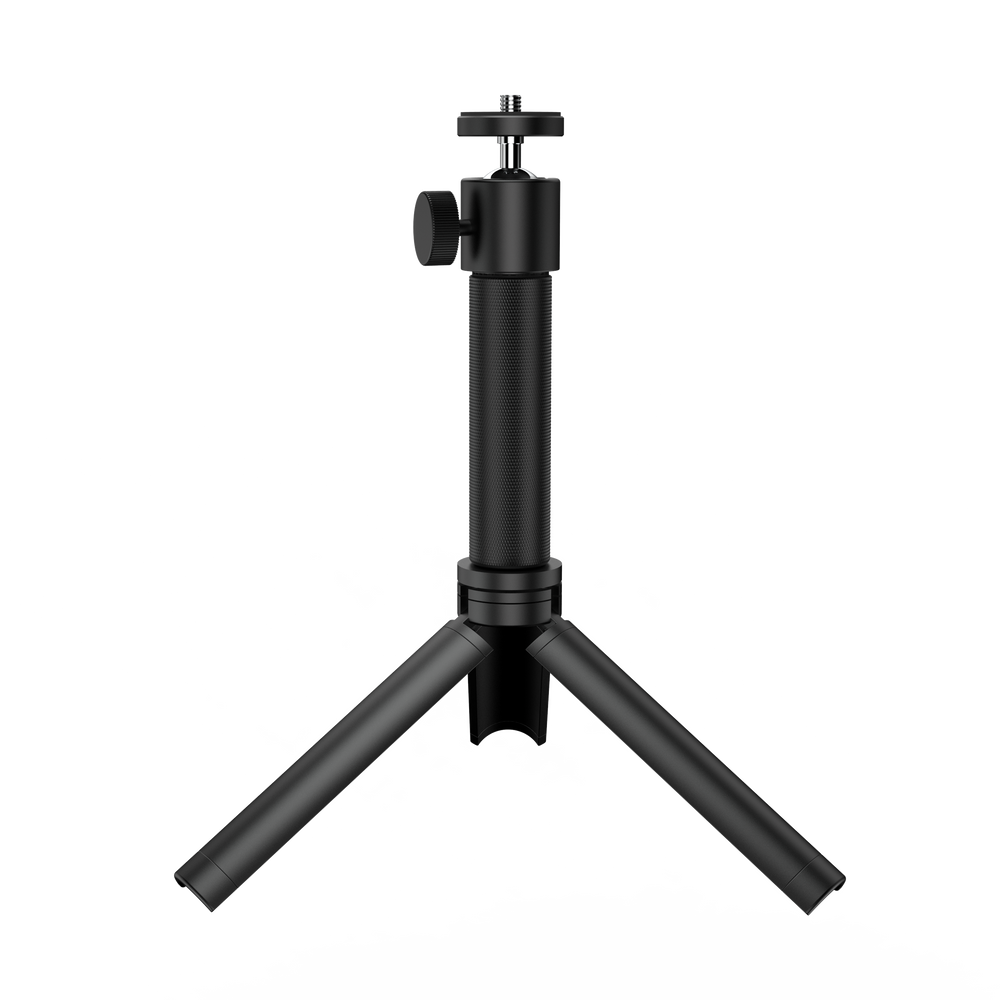
3DMakerpro Seal Tripod, 3D ScannerDieser hochwertige Ständer, hergestellt von 3DMakerpro, ist speziell darauf ausgelegt, mit verschiedenen 3D-Druckermodellen wie Seal, Seal Lite, Moose und Moose Lite kompatibel zu sein. Die Materialien und die Struktur des Ständers gewährleisten Langlebigkeit und Stabilität während des Gebrauchs, was die Qualität der Druckergebnisse verbessert. Dieser Ständer funktioniert zuverlässig mit diesen Modellen und ermöglicht einen reibungslosen und unterbrechungsfreien Druckprozess. Sein Design berücksichtigt Kompatibilität und Langlebigkeit, sodass die Benutzer sich langfristig auf seine Funktionalität verlassen können.50,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **

Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
Welche Bücher über Computer-Hacking, Programmierung, IT-Sicherheit usw. muss man unbedingt gelesen haben?
Ein Buch, das man unbedingt gelesen haben sollte, ist "The Cuckoo's Egg" von Clifford Stoll. Es erzählt die wahre Geschichte eines Hackers, der in ein Computersystem eindringt und wie ein Systemadministrator ihn aufspürt. Ein weiteres empfehlenswertes Buch ist "Hacking: The Art of Exploitation" von Jon Erickson, das eine Einführung in die Welt des Hackings und der Programmierung bietet. Für IT-Sicherheit ist "The Web Application Hacker's Handbook" von Dafydd Stuttard und Marcus Pinto ein Standardwerk, das verschiedene Angriffstechniken auf Webanwendungen erklärt. **
Top-Angebote
Produkte zum Begriff 3DMakerpro-3DMakerProd-Tripod-for:
-
3DMakerpro 3DMakerProd Tripod for Toucan, 3D ScannerEntwickelt für bessere Scan-Ergebnisse. Das Stativ für Toucan wurde speziell für 3DMakerpro-Scanner entwickelt und ist kein gewöhnliches Kamerastativ. Durch die sichere Fixierung des Scanners werden unerwünschte Bewegungen und Vibrationen während des Scanvorgangs reduziert. Diese zusätzliche Stabilität ist besonders hilfreich bei detailreichen Scans oder mehreren Scan-Durchläufen. Flexible Positionierung und einfache Anpassung. Dank höhenverstellbarer Konstruktion und flexibler Positionierung lässt sich das Stativ an unterschiedliche Objekte und Scan-Szenarien anpassen. Ob kleinere Objekte auf dem Tisch oder grössere Modelle in mittlerer Höhe – das Stativ kann schnell und einfach an den jeweiligen Arbeitsablauf angepasst werden. Ideal für stationäre und wiederholte Scans. Ein Stativ erleichtert es, den Scanner bei wiederholten oder segmentierten Scans stabil zu halten. Dies verbessert die Ausrichtung zwischen den einzelnen Scan-Durchgängen und sorgt für gleichmässigere und zuverlässigere 3D-Modelle. In Kombination mit weiterem Zubehör, etwa einem Drehteller, entsteht eine besonders effiziente Scan-Lösung. Tragbar und benutzerfreundlich. Trotz der stabilen Bauweise ist das Stativ leicht und einfach zu transportieren. Der Aufbau erfolgt schnell und unkompliziert, sodass Sie ohne Verzögerung mit dem Scannen beginnen können. Ideal für den Einsatz im Studio ebenso wie für mobile Scan-Anwendungen.29,22 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
3DMakerProd Tripod for Toucan 1300100249Entwickelt für bessere Scan-ErgebnisseDas Stativ für Toucan wurde speziell für 3DMakerpro-Scanner entwickelt und ist kein gewöhnliches Kamerastativ. Durch die sichere Fixierung des Scanners werden unerwünschte Bewegungen und Vibrationen während des Scanvorgangs reduziert. Diese zusätzliche Stabilität ist besonders hilfreich bei detailreichen Scans oder mehreren Scan-Durchläufen. Flexible Positionierung und einfache AnpassungDank höhenverstellbarer Konstruktion und flexibler Positionierung lässt sich das Stativ an unterschiedliche Objekte und Scan-Szenarien anpassen. Ob kleinere Objekte auf dem Tisch oder größere Modelle in mittlerer Höhe – das Stativ kann schnell und einfach an den jeweiligen Arbeitsablauf angepasst werden. Ideal für stationäre und wiederholte ScansEin Stativ erleichtert es, den Scanner bei wiederholten oder segmentierten Scans stabil zu halten. Dies verbessert die Ausrichtung zwischen den einzelnen Scan-Durchgängen und sorgt für gleichmäßigere un25,90 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
Ähnliche Suchbegriffe für 3DMakerpro-3DMakerProd-Tripod-for
-
3DMakerpro Seal Tripod, 3D ScannerDieser hochwertige Ständer, hergestellt von 3DMakerpro, ist speziell darauf ausgelegt, mit verschiedenen 3D-Druckermodellen wie Seal, Seal Lite, Moose und Moose Lite kompatibel zu sein. Die Materialien und die Struktur des Ständers gewährleisten Langlebigkeit und Stabilität während des Gebrauchs, was die Qualität der Druckergebnisse verbessert. Dieser Ständer funktioniert zuverlässig mit diesen Modellen und ermöglicht einen reibungslosen und unterbrechungsfreien Druckprozess. Sein Design berücksichtigt Kompatibilität und Langlebigkeit, sodass die Benutzer sich langfristig auf seine Funktionalität verlassen können.50,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
-
Welche Bücher über Computer-Hacking, Programmierung, IT-Sicherheit usw. muss man unbedingt gelesen haben?
Ein Buch, das man unbedingt gelesen haben sollte, ist "The Cuckoo's Egg" von Clifford Stoll. Es erzählt die wahre Geschichte eines Hackers, der in ein Computersystem eindringt und wie ein Systemadministrator ihn aufspürt. Ein weiteres empfehlenswertes Buch ist "Hacking: The Art of Exploitation" von Jon Erickson, das eine Einführung in die Welt des Hackings und der Programmierung bietet. Für IT-Sicherheit ist "The Web Application Hacker's Handbook" von Dafydd Stuttard und Marcus Pinto ein Standardwerk, das verschiedene Angriffstechniken auf Webanwendungen erklärt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.