Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **

Ähnliche Suchbegriffe für Tablet
Top-Angebote
Produkte zum Begriff Tablet:
-
IT-Sicherheit, Fachbücher von Claudia EckertDie Autorin stellt in diesem Standardwerk die zur Umsetzung der Sicherheitsanforderungen benötigten Verfahren und Protokolle detailliert vor und erläutert sie anschaulich anhand von Fallbeispielen. Im Vordergrund steht dabei, die Ursachen für Probleme heutiger IT-Systeme zu verdeutlichen und die grundlegenden Sicherheitskonzepte mit ihren jeweiligen Vor- und Nachteilen zu präsentieren. Der Leser entwickelt nicht nur ein Bewusstsein für IT-Sicherheitsrisiken, sondern erwirbt auch ein breites und grundlegendes Wissen zu deren Behebung. IT-Systeme und die Digitalisierung sind in allen Bereichen und Branchen von zentraler Bedeutung. Die IT-Sicherheit oder Cybersicherheit nimmt dabei eine tragende Rolle ein. Sie hat die Aufgabe sicherzustellen, dass die verarbeiteten Daten nicht gezielt verfälscht werden, dass wertvolle Informationen nicht in falsche Hände gelangen und dass die IT-Systeme nicht in ihrer Funktion beeinträchtigt werden. Heutige IT-Systeme sind einer Vielzahl von Bedrohungen ausgesetzt und weisen noch immer viele Verwundbarkeiten auf. Gleichzeitig gibt es viele, zum Teil standardisierte Sicherheitslösungen, mit denen die Bedrohungen und die damit einhergehenden Risiken reduziert werden können. Kenntnisse möglicher Sicherheitsschwachstellen und möglicher Angriffe auf IT-Systeme sowie der wichtigsten Sicherheitslösungen und deren Wirksamkeit sind essenziell, um IT-Systeme abzusichern und eine vertrauenswürdige Basis für die digitalen Prozesse zu schaffen. Aus den Inhalten: - Sicherheitsschwachstellen, -bedrohungen und Angriffe - Internet-(Un)Sicherheit - Secure Engineering - Kryptographische Verfahren und Schlüsselmanagement - Digitale Identität - Zugriffskontrolle - Netzwerk-, Kommunikations- und Anwendungssicherheit - Sichere drahtlose Kommunikation.99,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **

Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
Welche Bücher über Computer-Hacking, Programmierung, IT-Sicherheit usw. muss man unbedingt gelesen haben?
Ein Buch, das man unbedingt gelesen haben sollte, ist "The Cuckoo's Egg" von Clifford Stoll. Es erzählt die wahre Geschichte eines Hackers, der in ein Computersystem eindringt und wie ein Systemadministrator ihn aufspürt. Ein weiteres empfehlenswertes Buch ist "Hacking: The Art of Exploitation" von Jon Erickson, das eine Einführung in die Welt des Hackings und der Programmierung bietet. Für IT-Sicherheit ist "The Web Application Hacker's Handbook" von Dafydd Stuttard und Marcus Pinto ein Standardwerk, das verschiedene Angriffstechniken auf Webanwendungen erklärt. **
Top-Angebote
Produkte zum Begriff Tablet:
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
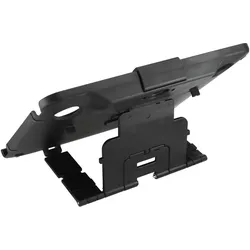
InLine iPad Halter/Case Halterung für Webtablet mit Sicherheit, Tablet Halterung, SchwarzDiese Halterung für das iPad ist ideal geeignet für Präsentationen, Messen, Shop-Ausstellungsflächen und überall dort, wo Ihr iPad etwas präsentieren, aber nicht entwendet werden soll. Neben der praktischen Handhabung mit sieben horizontalen Winkeln und einer vertikalen Position kann diese Halterung an die Sicherheitsleine gelegt werden, womit das iPad zusätzlich vor Diebstahl geschützt wird. Das mitgelieferte Sicherheitsseil mit zwei Schlüsseln passt in eine Öffnung der Halterungsrückseite und verhindert das Öffnen und Entwenden des iPads. Die Halterung selbst hat weitere Öffnungen zum Bedienen des iPads, zum Beispiel für die Kamera, Lautstärke und die Standby-Taste. Ein in der Halterung eingeklebtes Moosgummi verhindert das Verrutschen des iPads.26,86 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Claudia EckertDie Autorin stellt in diesem Standardwerk die zur Umsetzung der Sicherheitsanforderungen benötigten Verfahren und Protokolle detailliert vor und erläutert sie anschaulich anhand von Fallbeispielen. Im Vordergrund steht dabei, die Ursachen für Probleme heutiger IT-Systeme zu verdeutlichen und die grundlegenden Sicherheitskonzepte mit ihren jeweiligen Vor- und Nachteilen zu präsentieren. Der Leser entwickelt nicht nur ein Bewusstsein für IT-Sicherheitsrisiken, sondern erwirbt auch ein breites und grundlegendes Wissen zu deren Behebung. IT-Systeme und die Digitalisierung sind in allen Bereichen und Branchen von zentraler Bedeutung. Die IT-Sicherheit oder Cybersicherheit nimmt dabei eine tragende Rolle ein. Sie hat die Aufgabe sicherzustellen, dass die verarbeiteten Daten nicht gezielt verfälscht werden, dass wertvolle Informationen nicht in falsche Hände gelangen und dass die IT-Systeme nicht in ihrer Funktion beeinträchtigt werden. Heutige IT-Systeme sind einer Vielzahl von Bedrohungen ausgesetzt und weisen noch immer viele Verwundbarkeiten auf. Gleichzeitig gibt es viele, zum Teil standardisierte Sicherheitslösungen, mit denen die Bedrohungen und die damit einhergehenden Risiken reduziert werden können. Kenntnisse möglicher Sicherheitsschwachstellen und möglicher Angriffe auf IT-Systeme sowie der wichtigsten Sicherheitslösungen und deren Wirksamkeit sind essenziell, um IT-Systeme abzusichern und eine vertrauenswürdige Basis für die digitalen Prozesse zu schaffen. Aus den Inhalten: - Sicherheitsschwachstellen, -bedrohungen und Angriffe - Internet-(Un)Sicherheit - Secure Engineering - Kryptographische Verfahren und Schlüsselmanagement - Digitale Identität - Zugriffskontrolle - Netzwerk-, Kommunikations- und Anwendungssicherheit - Sichere drahtlose Kommunikation.99,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
Ähnliche Suchbegriffe für Tablet
-
IT-Sicherheit, Fachbücher von Michael Lang, Hans LöhrKompakte Orientierungshilfe für CISOs, Sicherheitsverantwortliche in Unternehmen, Projektleitende und IT-Berater. Best Practices für die Umsetzung im Unternehmen. Mit Erfahrungsberichten mehrerer Chief Information Security Officer (CISO). Ihr exklusiver Vorteil: E-Book im Kauf des gedruckten Buches. Für Unternehmen ist es existenziell, die Sicherheit ihrer Informationen, Systeme und Produkte zu gewährleisten. Dies trifft heute mehr denn je zu, denn mit zunehmender Vernetzung wächst auch die Angriffsfläche: Jedes vernetzte Gerät ist ein potenzielles Einfallstor für Gefährdungen, und das erhöht das Risiko zusätzlich. Doch wie können Sie Ihr Unternehmen vor diesen Gefährdungen schützen und Sicherheit gewährleisten? Die Antwort auf diese Frage – und viele hilfreiche Impulse und Best Practices – bietet Ihnen dieser Praxisratgeber zum Thema IT-Sicherheit. Es werden alle für Entscheider relevanten Aspekte der IT-Sicherheit beschrieben und das für weiterführende Entscheidungen erforderliche Know-how zielgerichtet vermittelt. Das Buch dient als Leitfaden auf Ihrem Weg zur konsequenten und gleichzeitig effizienten Sicherstellung und Umsetzung von IT-Sicherheit im Unternehmen. Aus dem Inhalt: - Ziele von IT-Security (Vertraulichkeit, Integrität, Verfügbarkeit) - Grundlegende Massnahmen (Berechtigungen zuteilen, Ausfallplanung, Tests etc.) - Absicherung der IT-Infrastruktur im Unternehmen - IT-Security in der Cloud - Systematische Umsetzung von Bedrohungs- und Risikoanalysen - Sichere Produktentwicklung - Sicherheit in Produktionsnetzen und -anlagen - Rechtliche Rahmenbedingungen - Organisation des IT-Sicherheitsmanagements im Unternehmen - Sicherheitsstandards und -zertifizierungen - Relevante Wechselwirkungen zwischen Datenschutz und IT-Sicherheit Bei den Autoren des Buches handelt es sich um ausgewiesene Experten aus dem Themenbereich IT-Sicherheit. Dazu zählen Berater, Entscheidungsträger und Professoren.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
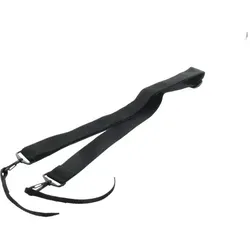
Zebra Schultergurt für Tablet, Barcode Scanner ZubehörDer Schultergurt für Tablets von Zebra ist ein praktisches Zubehör, das speziell für die Verwendung mit dem Handheld mobilen Computer entwickelt wurde. Dieser Gurt bietet eine komfortable und sichere Möglichkeit, das Tablet während des Gebrauchs zu tragen, wodurch die Mobilität und Benutzerfreundlichkeit erhöht werden. Hergestellt aus strapazierfähigem Stoff, ist der Schultergurt sowohl robust als auch leicht, was ihn ideal für den täglichen Einsatz in verschiedenen Umgebungen macht. Der Gurt ist so konzipiert, dass er einfach an dem entsprechenden Tablet-Modell befestigt werden kann, was eine schnelle und unkomplizierte Handhabung ermöglicht. Mit diesem Schultergurt können Benutzer ihr Tablet bequem und sicher transportieren, ohne die Hände zu belasten, was besonders in geschäftigen oder aktiven Situationen von Vorteil ist. - Entwickelt für die Verwendung mit dem Zebra Tablet P/N: SG-ET8X-HANDLE1-01 - Hergestellt aus strapazierfähigem Stoff für erhöhte Langlebigkeit - Ermöglicht eine bequeme und sichere Tragweise des Tablets.80,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
-
Welche Bücher über Computer-Hacking, Programmierung, IT-Sicherheit usw. muss man unbedingt gelesen haben?
Ein Buch, das man unbedingt gelesen haben sollte, ist "The Cuckoo's Egg" von Clifford Stoll. Es erzählt die wahre Geschichte eines Hackers, der in ein Computersystem eindringt und wie ein Systemadministrator ihn aufspürt. Ein weiteres empfehlenswertes Buch ist "Hacking: The Art of Exploitation" von Jon Erickson, das eine Einführung in die Welt des Hackings und der Programmierung bietet. Für IT-Sicherheit ist "The Web Application Hacker's Handbook" von Dafydd Stuttard und Marcus Pinto ein Standardwerk, das verschiedene Angriffstechniken auf Webanwendungen erklärt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.