Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **

Ähnliche Suchbegriffe für Medikamenten
Top-Angebote
Produkte zum Begriff Medikamenten:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
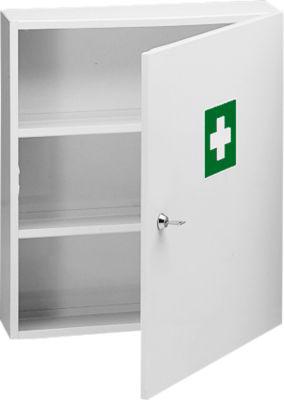
Medikamenten-Allzweckschrank, ohne InhaltDer beeindruckende Medikamenten-Allzweckschrank ist ein hochwertiger Schrank aus robustem Stahlblech in lichtgrauer Farbe (RAL 7035). Mit seinem Zylinderschloss bietet er zuverlässigen Schutz vor unbefugtem Zugriff Dritter. Der Schrank verfügt über zwei verstellbare Böden und hat die Maße H 455 x B 400 x T 110 mm. Mit einem Gewicht von ca. 5,1 kg (ohne Inhalt) ist er leicht zu transportieren. Sie haben die Möglichkeit, den Schrank ohne Inhalt zu erwerben oder mit einer Grundausstattung nach DIN 13 157 oder DIN 13 169. Der Medikamenten-Allzweckschrank bietet Ihnen die ideale Lösung zur sicheren Aufbewahrung von Medikamenten. Medikamenten-Allzweckschrank: * Verschließbar (Zylinderschloß) * 2 verstellbare Böden * Maße: H 455 x B 400 x T 110 mm * Gewicht: ca. 5,1 kg, ohne Inhalt * Material: Stahlblech * Farbe: lichtgrau (RAL 7035)Inhalt nach DIN 13 169: * 2 Heftpflasterrollen 500 cm x 2,5 cm, Spule mit Außenschutz * 84-teiliges Pflaster-Set: * 24 Wundschnellverbände 10 cm x 6 cm * 12 Fingerkuppenverbände 5 cm x 4 cm * 12 Fingerverbände 12 cm x 2 cm * 12 Pflasterstrips 7,2 cm x 1,9 cm * 24 Pflasterstrips 7,2 cm x 2,5 cm * 2 Verbandpäckchen K DIN 13151 (Verband: 3 m x 6 cm, Kompresse: 6 x 8 cm) * 6 Verbandpäckchen M DIN 13151 (Verband: 4 m x 8 cm, Kompresse: 8 x 10 cm) * 2 Verbandpäckchen G DIN 13151 (Verband: 4 m x 10 cm, Kompresse: 10 x 12 cm) * 2 Verbandtücher (60 x 80 cm) * 4 Fixierbinden DIN 61634 - FB 6 (4 m x 6 cm) * 4 Fixierbinden DIN 61634 - FB 8 (4 m x 8 cm) * 2 Rettungsdecken (gold-silber) * 12 Kompressen, 10 x 10 cm * 4 Augenkompressen * 2 Kälte-Sofortkompressen * 4 Dreiecktücher * 1 Verbandkastenschere (18 cm) * 4 medizinische Handschuhe zum einmaligen Gebrauch * 4 Folienbeutel * 10 Vliesstofftücher * 1 Sicherheitszeichen Erste-Hilfe-Aufkleber, 10 x 10 cm * 1 Farbschlüssel * Inhaltsverzeichnis136,85 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Claudia EckertDie Autorin stellt in diesem Standardwerk die zur Umsetzung der Sicherheitsanforderungen benötigten Verfahren und Protokolle detailliert vor und erläutert sie anschaulich anhand von Fallbeispielen. Im Vordergrund steht dabei, die Ursachen für Probleme heutiger IT-Systeme zu verdeutlichen und die grundlegenden Sicherheitskonzepte mit ihren jeweiligen Vor- und Nachteilen zu präsentieren. Der Leser entwickelt nicht nur ein Bewusstsein für IT-Sicherheitsrisiken, sondern erwirbt auch ein breites und grundlegendes Wissen zu deren Behebung. IT-Systeme und die Digitalisierung sind in allen Bereichen und Branchen von zentraler Bedeutung. Die IT-Sicherheit oder Cybersicherheit nimmt dabei eine tragende Rolle ein. Sie hat die Aufgabe sicherzustellen, dass die verarbeiteten Daten nicht gezielt verfälscht werden, dass wertvolle Informationen nicht in falsche Hände gelangen und dass die IT-Systeme nicht in ihrer Funktion beeinträchtigt werden. Heutige IT-Systeme sind einer Vielzahl von Bedrohungen ausgesetzt und weisen noch immer viele Verwundbarkeiten auf. Gleichzeitig gibt es viele, zum Teil standardisierte Sicherheitslösungen, mit denen die Bedrohungen und die damit einhergehenden Risiken reduziert werden können. Kenntnisse möglicher Sicherheitsschwachstellen und möglicher Angriffe auf IT-Systeme sowie der wichtigsten Sicherheitslösungen und deren Wirksamkeit sind essenziell, um IT-Systeme abzusichern und eine vertrauenswürdige Basis für die digitalen Prozesse zu schaffen. Aus den Inhalten: - Sicherheitsschwachstellen, -bedrohungen und Angriffe - Internet-(Un)Sicherheit - Secure Engineering - Kryptographische Verfahren und Schlüsselmanagement - Digitale Identität - Zugriffskontrolle - Netzwerk-, Kommunikations- und Anwendungssicherheit - Sichere drahtlose Kommunikation.99,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Wie beeinflusst die Dosierungstechnik die Effektivität und Sicherheit von Medikamenten?
Die Dosierungstechnik bestimmt, wie genau und zuverlässig die richtige Menge eines Medikaments verabreicht wird. Eine falsche Dosierung kann zu einer unzureichenden Wirkung oder zu Nebenwirkungen führen. Eine präzise Dosierungstechnik trägt daher zur Effektivität und Sicherheit von Medikamenten bei. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **

Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
Top-Angebote
Produkte zum Begriff Medikamenten:
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OMRON Medikamenten-BehälterErsatzteil - Satz mit 5 Ersatzbehältern für OMRON-Medikamente, für das Celimed U-615 Inhalationsgerät (Joycare JC-615 / NB152U), dient als Reservoir für die Droge, die Quelle des inhalierten Aerosols und ermöglicht eine genaue Messung der Medikamentenmenge, Verwenden Sie das Kit für den Austausch im Falle einer bakteriellen Kontamination, Verunreinigung mit Arzneimitteln oder im Falle einer mechanischen Beschädigung Wenn Sie Erkältungen und verschiedene Atemwegserkrankungen behandeln möchten, indem Sie mit dem Ultraschall-Inhalator Celimed U-615 (Joycare JC-615 / NB152U) Medikamente in Form eines Inhalationsaeros10,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Wie beeinflusst die Dosierungstechnik die Effektivität und Sicherheit von Medikamenten?
Die Dosierungstechnik bestimmt, wie genau und zuverlässig die richtige Menge eines Medikaments verabreicht wird. Eine falsche Dosierung kann zu einer unzureichenden Wirkung oder zu Nebenwirkungen führen. Eine präzise Dosierungstechnik trägt daher zur Effektivität und Sicherheit von Medikamenten bei. **
Ähnliche Suchbegriffe für Medikamenten
-
Medikamenten-Allzweckschrank, ohne InhaltDer beeindruckende Medikamenten-Allzweckschrank ist ein hochwertiger Schrank aus robustem Stahlblech in lichtgrauer Farbe (RAL 7035). Mit seinem Zylinderschloss bietet er zuverlässigen Schutz vor unbefugtem Zugriff Dritter. Der Schrank verfügt über zwei verstellbare Böden und hat die Maße H 455 x B 400 x T 110 mm. Mit einem Gewicht von ca. 5,1 kg (ohne Inhalt) ist er leicht zu transportieren. Sie haben die Möglichkeit, den Schrank ohne Inhalt zu erwerben oder mit einer Grundausstattung nach DIN 13 157 oder DIN 13 169. Der Medikamenten-Allzweckschrank bietet Ihnen die ideale Lösung zur sicheren Aufbewahrung von Medikamenten. Medikamenten-Allzweckschrank: * Verschließbar (Zylinderschloß) * 2 verstellbare Böden * Maße: H 455 x B 400 x T 110 mm * Gewicht: ca. 5,1 kg, ohne Inhalt * Material: Stahlblech * Farbe: lichtgrau (RAL 7035)Inhalt nach DIN 13 169: * 2 Heftpflasterrollen 500 cm x 2,5 cm, Spule mit Außenschutz * 84-teiliges Pflaster-Set: * 24 Wundschnellverbände 10 cm x 6 cm * 12 Fingerkuppenverbände 5 cm x 4 cm * 12 Fingerverbände 12 cm x 2 cm * 12 Pflasterstrips 7,2 cm x 1,9 cm * 24 Pflasterstrips 7,2 cm x 2,5 cm * 2 Verbandpäckchen K DIN 13151 (Verband: 3 m x 6 cm, Kompresse: 6 x 8 cm) * 6 Verbandpäckchen M DIN 13151 (Verband: 4 m x 8 cm, Kompresse: 8 x 10 cm) * 2 Verbandpäckchen G DIN 13151 (Verband: 4 m x 10 cm, Kompresse: 10 x 12 cm) * 2 Verbandtücher (60 x 80 cm) * 4 Fixierbinden DIN 61634 - FB 6 (4 m x 6 cm) * 4 Fixierbinden DIN 61634 - FB 8 (4 m x 8 cm) * 2 Rettungsdecken (gold-silber) * 12 Kompressen, 10 x 10 cm * 4 Augenkompressen * 2 Kälte-Sofortkompressen * 4 Dreiecktücher * 1 Verbandkastenschere (18 cm) * 4 medizinische Handschuhe zum einmaligen Gebrauch * 4 Folienbeutel * 10 Vliesstofftücher * 1 Sicherheitszeichen Erste-Hilfe-Aufkleber, 10 x 10 cm * 1 Farbschlüssel * Inhaltsverzeichnis136,85 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Claudia EckertDie Autorin stellt in diesem Standardwerk die zur Umsetzung der Sicherheitsanforderungen benötigten Verfahren und Protokolle detailliert vor und erläutert sie anschaulich anhand von Fallbeispielen. Im Vordergrund steht dabei, die Ursachen für Probleme heutiger IT-Systeme zu verdeutlichen und die grundlegenden Sicherheitskonzepte mit ihren jeweiligen Vor- und Nachteilen zu präsentieren. Der Leser entwickelt nicht nur ein Bewusstsein für IT-Sicherheitsrisiken, sondern erwirbt auch ein breites und grundlegendes Wissen zu deren Behebung. IT-Systeme und die Digitalisierung sind in allen Bereichen und Branchen von zentraler Bedeutung. Die IT-Sicherheit oder Cybersicherheit nimmt dabei eine tragende Rolle ein. Sie hat die Aufgabe sicherzustellen, dass die verarbeiteten Daten nicht gezielt verfälscht werden, dass wertvolle Informationen nicht in falsche Hände gelangen und dass die IT-Systeme nicht in ihrer Funktion beeinträchtigt werden. Heutige IT-Systeme sind einer Vielzahl von Bedrohungen ausgesetzt und weisen noch immer viele Verwundbarkeiten auf. Gleichzeitig gibt es viele, zum Teil standardisierte Sicherheitslösungen, mit denen die Bedrohungen und die damit einhergehenden Risiken reduziert werden können. Kenntnisse möglicher Sicherheitsschwachstellen und möglicher Angriffe auf IT-Systeme sowie der wichtigsten Sicherheitslösungen und deren Wirksamkeit sind essenziell, um IT-Systeme abzusichern und eine vertrauenswürdige Basis für die digitalen Prozesse zu schaffen. Aus den Inhalten: - Sicherheitsschwachstellen, -bedrohungen und Angriffe - Internet-(Un)Sicherheit - Secure Engineering - Kryptographische Verfahren und Schlüsselmanagement - Digitale Identität - Zugriffskontrolle - Netzwerk-, Kommunikations- und Anwendungssicherheit - Sichere drahtlose Kommunikation.99,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DOMETIC Medikamenten-Kühlschrank DS 301HDie perfekte Lösung für Krankenhäuser und Gesundheitszentren, die wärmeempfindlichen Medikamente bei einer Temperatur zwischen 2°C und 8 °C kühlen müssen. Integrierte Lüftung für zuverlässig konstante Temperatur und Warnsignal, wenn die Tür länger als 20Sekunden geöffnet bleibt.Hält wärmeempfindliche Medikamente zwischen +2°C und +8°C dank geräuschloser Absorberkühlung.Ein Thermometer auf der Außenseite zeigt die Kühlleistung im Inneren an. Integrierte Lüftung für zuverlässig konstante TemperaturWenn die Tür länger als 20 Sekunden geöffnet bleibt, ertönt ein akustisches WarnsignalDie Tür hat eine Verriegelung für sichere AufbewahrungSchubladen mit flexiblen Fächern für organisierte AufbewahrungBitte beachten Sie unbedingt die Einbauvorschriften! Achtung: Eine abweichende Installation vermindert die Kühlleistung und gefährdet dieGewährleistung / Produkthaftung.Ausführung: freistehend/EinbauGewicht(kg): 15Stromverbrauch: 0,86 kWh/24hType: DS 301 HLeistungsaufnahme(W): 65Anschlussspannung(V): 230Nutzinhalt gesamt(l): 27Marke: DometicDesign: WeißAußenmaß(mm): 580 (H) x 422 (B) x 393 (T)Bedienung: externes ThermometerFarbgruppe: WeißInhaltsangabe (ST): 11007,50 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.