Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **

Ähnliche Suchbegriffe für Innovator
Top-Angebote
Produkte zum Begriff Innovator:
-
Der KMU-Innovator, Sachbücher von Urs FreyMassgeschneidert für kleine und mittlere Unternehmen (KMU)! Kleine und mittelständische Unternehmen (KMUs) müssen sich permanent anpassen, um überlebensfähig zu bleiben und nicht von jungen Startups oder großen Konzernen überholt zu werden. Und mit der Digitalisierung ist der Druck nicht kleiner geworden. Der Blick auf ressourcenstarke Digitalfirmen wie Amazon oder Google hilft dabei aber ebenso wenig wie der Vergleich mit flexiblen Startups, die bei Null anfangen können. KMU-Experte Dr. Urs Frey stellt in diesem bahnbrechenden Buch 20 erfolgreiche Geschäftsmodelle großer Unternehmen vor und prüft diese auf Anwendbarkeit und Umsetzung in Klein- und Mittelbetrieben. Er fordert Mittelständler dabei nicht auf, sich komplett neu zu erfinden oder Bewährtes zu verwerfen, sondern intelligente Veränderungen und Anpassungen am bestehenden Geschäftsmodell vorzunehmen, um für das digitale Zeitalter gewappnet zu sein. Die wertvollen Tipps und praxiserprobten Methoden, die der Autor in 15 Jahren Beratungstätigkeit gesammelt hat, ermöglichen die praktische Umsetzung und sind deshalb für den Leser Gold wert!.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
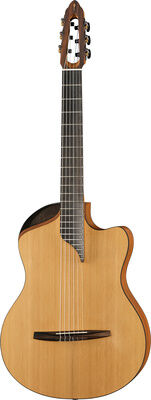
NOVA Guitars Innovator w/PU Natur mattNOVA Guitars Innovator w/PU; Konzertgitarre mit Tonabnehmer und Venetian Cutaway; Größe: Crossover; Decke: Alpenfichte (Double-Top); Boden: ARS Bolivian Rosewood (ARS = Stark resonantes holzbasiertes Komposit); Zargen: ARS Bolivian Rosewood (ARS = Stark resonantes holzbasiertes Komposit); Hals: Espe; Griffbrett: Ebenholz; Versetztes Schalloch; 22 Bünde; Sattel: Rinderknochen; Sattelbreite: 49 mm (1,93"); Mensur: 650 mm (25,6"); Griffbrettradius: 406 mm (16"); Stegmaterial: Ebenholz; Binding: Ebenholz; Tonabnehmer: MI-SI Acoustic Trio AIR; Mechaniken: DJ Cosmo Black, Übersetzung 18:1; inkl. Koffer; Farbe: Natur; Finish: Seidenmatt; Made In Poland2849,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind die wichtigsten Eigenschaften, die ein Innovator besitzen sollte, um erfolgreich zu sein?
Ein Innovator sollte kreativ und einfallsreich sein, um neue Ideen zu generieren. Er sollte risikobereit sein, um neue Wege zu gehen und Innovationen voranzutreiben. Außerdem sollte er flexibel und anpassungsfähig sein, um auf Veränderungen im Markt reagieren zu können. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **

Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
Top-Angebote
Produkte zum Begriff Innovator:
-
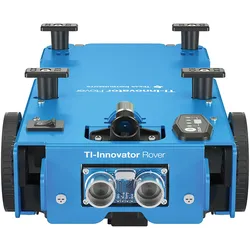
TI, Taschenrechner, Innovator Rover (Batteriebetrieb)Der TI Innovator Rover ist ein innovatives Zubehör für TI Grafikrechner, das speziell für den Einsatz in Bildungs- und Büroumgebungen entwickelt wurde. Mit einem robusten Fahrzeugchassis aus Aluminium und einer wiederaufladbaren Batterie bietet dieser Rover eine zuverlässige Plattform für verschiedene Anwendungen. Ausgestattet mit zwei Elektromotoren, hochauflösenden Motorgeber-Sensoren und einem Front-Abstandssensor, ermöglicht er präzise Bewegungen und Interaktionen. Der integrierte Gyroskop und der Unterboden-Farbsensor erweitern die Möglichkeiten für kreative Projekte und Experimente. Zudem ist der Rover mit einer steuerbaren RGB-LED ausgestattet, die über den TI-Innovator Hub bedient werden kann. Diese Funktionen machen den TI Innovator Rover zu einem vielseitigen Werkzeug für das Lernen und Experimentieren in den Bereichen Technik und Naturwissenschaften. - Aluminium Fahrzeugchassis für hohe Stabilität - Wiederaufladbare Batterie für nachhaltigen Einsatz - Hochauflösende Sensoren für präzise Messungen - Steuerbare RGB-LED für kreative Anwendungen.234,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der KMU-Innovator, Sachbücher von Urs FreyMassgeschneidert für kleine und mittlere Unternehmen (KMU)! Kleine und mittelständische Unternehmen (KMUs) müssen sich permanent anpassen, um überlebensfähig zu bleiben und nicht von jungen Startups oder großen Konzernen überholt zu werden. Und mit der Digitalisierung ist der Druck nicht kleiner geworden. Der Blick auf ressourcenstarke Digitalfirmen wie Amazon oder Google hilft dabei aber ebenso wenig wie der Vergleich mit flexiblen Startups, die bei Null anfangen können. KMU-Experte Dr. Urs Frey stellt in diesem bahnbrechenden Buch 20 erfolgreiche Geschäftsmodelle großer Unternehmen vor und prüft diese auf Anwendbarkeit und Umsetzung in Klein- und Mittelbetrieben. Er fordert Mittelständler dabei nicht auf, sich komplett neu zu erfinden oder Bewährtes zu verwerfen, sondern intelligente Veränderungen und Anpassungen am bestehenden Geschäftsmodell vorzunehmen, um für das digitale Zeitalter gewappnet zu sein. Die wertvollen Tipps und praxiserprobten Methoden, die der Autor in 15 Jahren Beratungstätigkeit gesammelt hat, ermöglichen die praktische Umsetzung und sind deshalb für den Leser Gold wert!.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind die wichtigsten Eigenschaften, die ein Innovator besitzen sollte, um erfolgreich zu sein?
Ein Innovator sollte kreativ und einfallsreich sein, um neue Ideen zu generieren. Er sollte risikobereit sein, um neue Wege zu gehen und Innovationen voranzutreiben. Außerdem sollte er flexibel und anpassungsfähig sein, um auf Veränderungen im Markt reagieren zu können. **
Ähnliche Suchbegriffe für Innovator
-
NOVA Guitars Innovator w/PU Natur mattNOVA Guitars Innovator w/PU; Konzertgitarre mit Tonabnehmer und Venetian Cutaway; Größe: Crossover; Decke: Alpenfichte (Double-Top); Boden: ARS Bolivian Rosewood (ARS = Stark resonantes holzbasiertes Komposit); Zargen: ARS Bolivian Rosewood (ARS = Stark resonantes holzbasiertes Komposit); Hals: Espe; Griffbrett: Ebenholz; Versetztes Schalloch; 22 Bünde; Sattel: Rinderknochen; Sattelbreite: 49 mm (1,93"); Mensur: 650 mm (25,6"); Griffbrettradius: 406 mm (16"); Stegmaterial: Ebenholz; Binding: Ebenholz; Tonabnehmer: MI-SI Acoustic Trio AIR; Mechaniken: DJ Cosmo Black, Übersetzung 18:1; inkl. Koffer; Farbe: Natur; Finish: Seidenmatt; Made In Poland2849,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Oxon Entwicklerboard Oxocard Connect Innovator Kit, Entwicklungsboard + KitDas Oxocard Connect Innovator Kit ist die perfekte Wahl, um in die spannende Welt der Elektronik und Programmierung einzutauchen. Mit diesem umfassenden Komplettset erhältst du eine Oxocard Connect, eine Breadboard-Cartridge und über 100 Elektronikbauteile, mit denen du unzählige Schaltungen und Projekte umsetzen kannst. Dank des mitgelieferten Online-Elektronikkurses kannst du mit 15 Schritt-für-Schritt-Experimenten die Grundlagen der Elektronik erlernen, z. B. wie man LEDs schaltet, Sensoren verwendet oder ein Servo anschliesst. Die enthaltenen Sensoren messen Temperatur, Licht und Bewegungen, während der Piezo und die RGB-LED kreative Signale und Darstellungen ermöglichen. Mit dem kostenlosen Zugang zum nanopy.io-Editor kannst du Scripts per Knopfdruck auf deine Oxocard übertragen. Der leistungsstarke ESP32-Chip mit 2 MB RAM und 8 MB Flash bietet dir genügend Rechenleistung für komplexe Projekte. Das hochauflösende Farbdisplay sorgt für klare und farbenfrohe Visualisierungen. Empfohlenes Zubehör: - OXON ToF Distanz Sensor Cartridge - OXON AIR Gas Sensor Cartridge - OXON Veroboard Experimentierplatine Cartridge - OXON Breadboard Cartridge - OXON Synthesizer Cartridge - OXON Pixelmatrix Cartridge - OXON Connector Cartridge - OXON Expansion Cartridge - OXON Entwicklerboard Oxocard Connect Technische Daten: Hersteller: OXON Oxocard Connect: - Prozessor: ESP32 mit 2 MB RAM und 8 MB Flash - Display: 240 x 240 TFT Farbdisplay mit hoher Auflösung - Verbindung: USB-C und Wi-Fi - Kommunikation: MQTT, HTTP / HTTPS - Bedienung: Joystick - Zubehör im Kit: Breadboard-Cartridge, PIR-Sensor, Thermistor 10kOhm, Photoresistor 10kOhm, Potentiometer, Mikroservo SG92R, Piezo, LEDs (grün, gelb, rot), Buttons, Pin Header, Widerstände, Kabel in verschiedenen Farben und Längen, Maker Heft Oxocard Connect, USB Kabel - Abmessung: 150 x 200 x 20 mm - Gewicht: 121 g.73,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.