Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Wie kann ich mein Auto hitzefest machen?
1. Verwenden Sie hitzebeständige Materialien wie Keramikbeschichtungen für den Motorraum und hitzebeständige Lacke für den Lack. 2. Stellen Sie sicher, dass alle Kühl- und Klimaanlagen ordnungsgemäß funktionieren, um Überhitzung zu vermeiden. 3. Parken Sie das Auto im Schatten, verwenden Sie Sonnenschutz für die Windschutzscheibe und lassen Sie die Fenster leicht geöffnet, um die Hitze im Innenraum zu reduzieren. **
Was sind einige effektive Methoden, um sicherzustellen, dass Materialien hitzefest sind?
Ein effektiver Weg, um sicherzustellen, dass Materialien hitzefest sind, ist die Verwendung von hitzebeständigen Beschichtungen oder Materialien wie Keramik oder Glas. Eine weitere Methode ist die Verwendung von Isolationsmaterialien, um die Wärmeübertragung zu reduzieren. Außerdem können Materialien durch Tests wie dem Schmelzpunkttest auf ihre Hitzebeständigkeit überprüft werden. **
Ähnliche Suchbegriffe für Hitzefest
Top-Angebote
Produkte zum Begriff Hitzefest:
-
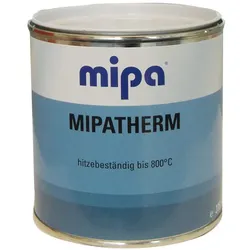
Mipatherm silber, Ofenlack, Thermolack hitzefest, 4Ltr.Hochhitzebeständiger Korrosionsschutz- und Spezialdecklack auf Silikonharzbasis für Öfen, Rohrleitungen, Heizungsanlagen, Grill, Auspuff- und Motorenteile. Brennt beim Aufheizen selbständig ein. Hitzebeständig bis 800°C ! Ergiebigkeit: 8 - 10m2 / ltr. Farbe: silber Inhalt: 4 Liter Anwendung: den schon spritzfertigen Lack bei 2-2,5bar mit einer 1,3-1,5mm Düse in 2 Spritzgängen lackieren Trocknung 20°C: staubtrocken nach 30min, grifffest nach 5h, montagefest nach 24h, volle chem. u. mechanische Belastbarkeit nach 1h bei 400°C wichtige Hinweise: Eine bedingte Lösemittelbeständigkeit (vorübergehende Belastung) wird nach ca. 1 - 2h bei 200°C erreicht. Die optimalen Filmeigenschaften und die volle chemische und mechanische Belastbarkeit werden nach der ersten Hitzebelastung (ca. 1h bei mindestens 400°C) erreicht. Um eine Blasenbildung bei zu schneller Hitzebelastung zu vermeiden, müssen entsprechend lange Ablüftzeiten eingehalten werden. Die Streich- und Rollapplikation ist nur bedingt möglich. VOC-Gesetzgebung: EU-Grenzwert für das Produkt (Kat. B/e): 840g/l Dieses Produkt enthält maximal 716g/l VOC89,59 €*Versand: 5,40 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
Top-Angebote
Produkte zum Begriff Hitzefest:
-
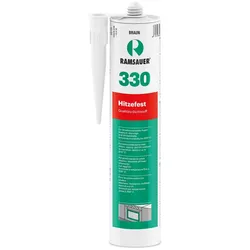
Hitzefest RAMSAUER 330 rotbraun 310ml Kartusche• Essigvernetzend - Acetatsystem • Primerlose Haftung auf Glas, Keramik und vielen beschichteten Metallen • Hohe mechanische Belastbarkeit • Lösemittelfrei • UV-beständig • Temperaturbeständig: -40°C bis +250°C (KZB +300°C) • Lagerfähigkeit: 18 Monate • Inhalt: 310 ml13,78 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Mipatherm silber, Ofenlack, Thermolack hitzefest, 4Ltr.Hochhitzebeständiger Korrosionsschutz- und Spezialdecklack auf Silikonharzbasis für Öfen, Rohrleitungen, Heizungsanlagen, Grill, Auspuff- und Motorenteile. Brennt beim Aufheizen selbständig ein. Hitzebeständig bis 800°C ! Ergiebigkeit: 8 - 10m2 / ltr. Farbe: silber Inhalt: 4 Liter Anwendung: den schon spritzfertigen Lack bei 2-2,5bar mit einer 1,3-1,5mm Düse in 2 Spritzgängen lackieren Trocknung 20°C: staubtrocken nach 30min, grifffest nach 5h, montagefest nach 24h, volle chem. u. mechanische Belastbarkeit nach 1h bei 400°C wichtige Hinweise: Eine bedingte Lösemittelbeständigkeit (vorübergehende Belastung) wird nach ca. 1 - 2h bei 200°C erreicht. Die optimalen Filmeigenschaften und die volle chemische und mechanische Belastbarkeit werden nach der ersten Hitzebelastung (ca. 1h bei mindestens 400°C) erreicht. Um eine Blasenbildung bei zu schneller Hitzebelastung zu vermeiden, müssen entsprechend lange Ablüftzeiten eingehalten werden. Die Streich- und Rollapplikation ist nur bedingt möglich. VOC-Gesetzgebung: EU-Grenzwert für das Produkt (Kat. B/e): 840g/l Dieses Produkt enthält maximal 716g/l VOC89,59 €*Versand: 5,40 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich mein Auto hitzefest machen?
1. Verwenden Sie hitzebeständige Materialien wie Keramikbeschichtungen für den Motorraum und hitzebeständige Lacke für den Lack. 2. Stellen Sie sicher, dass alle Kühl- und Klimaanlagen ordnungsgemäß funktionieren, um Überhitzung zu vermeiden. 3. Parken Sie das Auto im Schatten, verwenden Sie Sonnenschutz für die Windschutzscheibe und lassen Sie die Fenster leicht geöffnet, um die Hitze im Innenraum zu reduzieren. **
-
Was sind einige effektive Methoden, um sicherzustellen, dass Materialien hitzefest sind?
Ein effektiver Weg, um sicherzustellen, dass Materialien hitzefest sind, ist die Verwendung von hitzebeständigen Beschichtungen oder Materialien wie Keramik oder Glas. Eine weitere Methode ist die Verwendung von Isolationsmaterialien, um die Wärmeübertragung zu reduzieren. Außerdem können Materialien durch Tests wie dem Schmelzpunkttest auf ihre Hitzebeständigkeit überprüft werden. **
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
Ähnliche Suchbegriffe für Hitzefest
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.