Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **


Ähnliche Suchbegriffe für Chairman
Top-Angebote
Produkte zum Begriff Chairman:
-
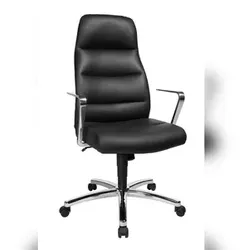
Chefsessel "Chairman 70", Echtleder, schwarzChefsessel "Chairman 70" - Leder Exklusiver Synchron-Chefsessel aufwendig gepolstert und abgesteppt • Bezug: 100 % Leder • Chefsessel mit optisch ansprechenden Aluminium-Armlehnen poliert • bequem gepolsterte Rückenlehne mit modernen Steppnähten in echtem Leder • Seitenteile und Rückseite aus farbgleichem Kunstleder • bequem gepolsterter Sitz mit Knierolle in echtem Leder • Seitenteile aus farbgleichem Kunstleder • stufenlose Sitzhöhenverstellung mit Toplift • komfortable Synchron-Mechanik • Federkraft individuell auf das Körpergewicht einstellbar • formschönes und stabiles Stahl-Fußkreuz verchromt • mit lastabhängig gebremsten Sicherheits-Doppelrollen für Teppichböden • max. Nutzungsdauer: 8 Stunden • Lehnenhöhe: 700 mm • Sitzmaße: (B)500 x (T)480 x (H)440 - 550 mm • inkl. Armlehnen "R2(ALU)" - fest336,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
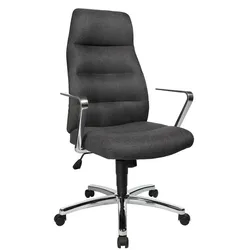
Topstar, Bürostuhl, Chefsessel Chairman 70 anthrDer Chefsessel Chairman 70 von Topstar ist ein eleganter und funktionaler Bürostuhl, der speziell für Erwachsene konzipiert wurde. Mit seinem hochwertigen Stoffbezug in Anthrazit und dem stabilen Chromstahlgestell vereint dieser Sessel Komfort und Stil. Die Höhenverstellbarkeit der Sitzfläche und der Armlehnen ermöglicht eine individuelle Anpassung, um eine ergonomische Sitzposition zu gewährleisten. Der Chairman 70 ist ideal für den Einsatz im Büro oder im Homeoffice und bietet eine ansprechende Optik, die in jede Arbeitsumgebung passt. Die sorgfältige Verarbeitung und die Verwendung von langlebigen Materialien machen diesen Chefsessel zu einer zuverlässigen Wahl für anspruchsvolle Nutzer. - Höhenverstellbare Sitzfläche für individuellen Komfort - Höhenverstellbare Armlehnen zur Unterstützung der Ergonomie - Robustes Chromstahlgestell für Stabilität und Langlebigkeit.198,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **

Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
Welche Bücher über Computer-Hacking, Programmierung, IT-Sicherheit usw. muss man unbedingt gelesen haben?
Ein Buch, das man unbedingt gelesen haben sollte, ist "The Cuckoo's Egg" von Clifford Stoll. Es erzählt die wahre Geschichte eines Hackers, der in ein Computersystem eindringt und wie ein Systemadministrator ihn aufspürt. Ein weiteres empfehlenswertes Buch ist "Hacking: The Art of Exploitation" von Jon Erickson, das eine Einführung in die Welt des Hackings und der Programmierung bietet. Für IT-Sicherheit ist "The Web Application Hacker's Handbook" von Dafydd Stuttard und Marcus Pinto ein Standardwerk, das verschiedene Angriffstechniken auf Webanwendungen erklärt. **
Top-Angebote
Produkte zum Begriff Chairman:
-
Chefsessel "Chairman 70", Echtleder, schwarzChefsessel "Chairman 70" - Leder Exklusiver Synchron-Chefsessel aufwendig gepolstert und abgesteppt • Bezug: 100 % Leder • Chefsessel mit optisch ansprechenden Aluminium-Armlehnen poliert • bequem gepolsterte Rückenlehne mit modernen Steppnähten in echtem Leder • Seitenteile und Rückseite aus farbgleichem Kunstleder • bequem gepolsterter Sitz mit Knierolle in echtem Leder • Seitenteile aus farbgleichem Kunstleder • stufenlose Sitzhöhenverstellung mit Toplift • komfortable Synchron-Mechanik • Federkraft individuell auf das Körpergewicht einstellbar • formschönes und stabiles Stahl-Fußkreuz verchromt • mit lastabhängig gebremsten Sicherheits-Doppelrollen für Teppichböden • max. Nutzungsdauer: 8 Stunden • Lehnenhöhe: 700 mm • Sitzmaße: (B)500 x (T)480 x (H)440 - 550 mm • inkl. Armlehnen "R2(ALU)" - fest336,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
Ähnliche Suchbegriffe für Chairman
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Topstar, Bürostuhl, Chefsessel Chairman 70 anthrDer Chefsessel Chairman 70 von Topstar ist ein eleganter und funktionaler Bürostuhl, der speziell für Erwachsene konzipiert wurde. Mit seinem hochwertigen Stoffbezug in Anthrazit und dem stabilen Chromstahlgestell vereint dieser Sessel Komfort und Stil. Die Höhenverstellbarkeit der Sitzfläche und der Armlehnen ermöglicht eine individuelle Anpassung, um eine ergonomische Sitzposition zu gewährleisten. Der Chairman 70 ist ideal für den Einsatz im Büro oder im Homeoffice und bietet eine ansprechende Optik, die in jede Arbeitsumgebung passt. Die sorgfältige Verarbeitung und die Verwendung von langlebigen Materialien machen diesen Chefsessel zu einer zuverlässigen Wahl für anspruchsvolle Nutzer. - Höhenverstellbare Sitzfläche für individuellen Komfort - Höhenverstellbare Armlehnen zur Unterstützung der Ergonomie - Robustes Chromstahlgestell für Stabilität und Langlebigkeit.198,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Topstar, Bürostuhl, Chefsessel Chairman 70 schwarzDer Chefsessel Chairman 70 von Topstar vereint elegantes Design mit hoher Funktionalität und Komfort. Dieser Bürostuhl ist speziell für Erwachsene konzipiert und bietet eine ansprechende Kombination aus hochwertigem Lederbezug und einem stabilen Chromstahlgestell. Der Sessel ist ideal für den Einsatz im Büro oder im Homeoffice und sorgt für eine professionelle Atmosphäre. Die Verwendung von Leder als Hauptmaterial verleiht dem Stuhl nicht nur eine edle Optik, sondern auch eine angenehme Haptik. Der Chairman 70 ist darauf ausgelegt, den Anforderungen eines modernen Arbeitsumfelds gerecht zu werden und bietet sowohl Stil als auch Bequemlichkeit für lange Arbeitsstunden. - Hochwertiger Lederbezug für Komfort und Langlebigkeit - Stabiles Gestell aus Chromstahl für zusätzliche Stabilität - Ergonomisches Design zur Unterstützung einer gesunden Sitzhaltung.292,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
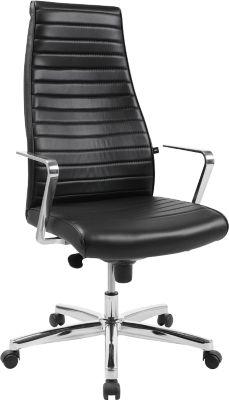
Chefsessel Topstar CHAIRMAN X, stufenlos sitzhöhenverstellbarBeim Erwerb eines Chefsessels sollte man sich genau erkundigen. Achten Sie auf Details und darauf, dass der Sitzkomfort im Vordergrund steht. Der Chefsessel Chairman X mit Synchronmechanik ist eine gute Wahl für Ihren Alltag in der Verwaltung, damit Sie auch nach Feierabend fit und beweglich sind. Entspannt zurücklegen – die Synchronmechanik sorgt dafür, dass zuerst die Rückenlehne nachgibt und sich ab einem gewissen Punkt auch die Sitzfläche bewegt. So werden Fehlhaltungen korrigiert und der Rücken wird entlastet. Ein gut ausgeglichener Drehstuhl überzeugt mit zahlreichen Einstellungsmöglichkeiten. Richten Sie für einen sanften Anpressdruck der Rückenlehne die Federkraft nach Ihrem Körpergewicht aus. Sehr nützlich, vor allem bei wechselnden Nutzern. Der Stuhl besitzt eine 730 Millimeter hohe Rückenlehne, eine vergleichsweise hohe Ausführung. Die Belastung im Lendenwirbelbereich ist oft besonders groß. Daher sollten Sie auf einen Chefsessel mit Lumbalstütze setzen und Ihren Rücken dauerhaft entlasten. Für alle das Richtige – aufgrund der speziellen Sitzschalenform eignet sich der Stuhl auch für Arbeitsumgebungen, wo sich unterschiedliche Mitarbeiter Arbeitsplatz und Sitzmöbel teilen. Die im Sitz integrierte Knierolle verhindert, dass sich Blut in den Oberschenkeln staut. Dies erhöht auch bei langem Sitzen den Komfort zusätzlich. Ihr neuer Chefsessel lässt sich durch einen Toplift auch in der Höhe genau an Beinlänge und Sitzhaltung anpassen. Der Chefsessel Chairman X zeichnet sich durch feste Armlehnen aus, was der Entlastung des Schultergürtels und des Nackens zugutekommt. Das Material ist sehr robust und langlebig. Mit einem Fußkreuz aus Chromstahl setzen Sie auf ansprechendes Design und hohe Qualität. Für mittel- und langflorige Teppichböden empfiehlt sich der Stuhl mit Weichbodenrollen, der mit einer eher festen Lauffläche ausgestattet ist. Armlehnen: * Ringarmlehnen aus Aluminium * FestRückenlehne: * Rückenlehnenhöhe: 730 mm * Farbe der Rückenfläche: Schwarz * Inkl. LordosenstützeSitzeigenschaften & Mechanik: * Synchronmechanik * Rückenlehnengegendruck einstellbar * Muldensitz * Knierolle * Sitzhöhenverstellung durch Toplift * Farbe der Sitzfläche: schwarz * Sitzmaße (B x T x H): 500 x 500 x 430 - 530 mmWeitere Details: * Empfohlene Sitzzeit: Bis 8 Stunden * Bis 110 kg belastbar * Bezug: Leder * Material Fußkreuz: Chromstahl * Farbe Gestell: Chromsilber * Anlieferung zerlegt * Qualität: Made in Germany * Garantie: 3 Jahre462,91 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
-
Welche Bücher über Computer-Hacking, Programmierung, IT-Sicherheit usw. muss man unbedingt gelesen haben?
Ein Buch, das man unbedingt gelesen haben sollte, ist "The Cuckoo's Egg" von Clifford Stoll. Es erzählt die wahre Geschichte eines Hackers, der in ein Computersystem eindringt und wie ein Systemadministrator ihn aufspürt. Ein weiteres empfehlenswertes Buch ist "Hacking: The Art of Exploitation" von Jon Erickson, das eine Einführung in die Welt des Hackings und der Programmierung bietet. Für IT-Sicherheit ist "The Web Application Hacker's Handbook" von Dafydd Stuttard und Marcus Pinto ein Standardwerk, das verschiedene Angriffstechniken auf Webanwendungen erklärt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.