Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **

Ähnliche Suchbegriffe für Benötigt
Top-Angebote
Produkte zum Begriff Benötigt:
-
IT-Sicherheit, Fachbücher von Claudia EckertDie Autorin stellt in diesem Standardwerk die zur Umsetzung der Sicherheitsanforderungen benötigten Verfahren und Protokolle detailliert vor und erläutert sie anschaulich anhand von Fallbeispielen. Im Vordergrund steht dabei, die Ursachen für Probleme heutiger IT-Systeme zu verdeutlichen und die grundlegenden Sicherheitskonzepte mit ihren jeweiligen Vor- und Nachteilen zu präsentieren. Der Leser entwickelt nicht nur ein Bewusstsein für IT-Sicherheitsrisiken, sondern erwirbt auch ein breites und grundlegendes Wissen zu deren Behebung. IT-Systeme und die Digitalisierung sind in allen Bereichen und Branchen von zentraler Bedeutung. Die IT-Sicherheit oder Cybersicherheit nimmt dabei eine tragende Rolle ein. Sie hat die Aufgabe sicherzustellen, dass die verarbeiteten Daten nicht gezielt verfälscht werden, dass wertvolle Informationen nicht in falsche Hände gelangen und dass die IT-Systeme nicht in ihrer Funktion beeinträchtigt werden. Heutige IT-Systeme sind einer Vielzahl von Bedrohungen ausgesetzt und weisen noch immer viele Verwundbarkeiten auf. Gleichzeitig gibt es viele, zum Teil standardisierte Sicherheitslösungen, mit denen die Bedrohungen und die damit einhergehenden Risiken reduziert werden können. Kenntnisse möglicher Sicherheitsschwachstellen und möglicher Angriffe auf IT-Systeme sowie der wichtigsten Sicherheitslösungen und deren Wirksamkeit sind essenziell, um IT-Systeme abzusichern und eine vertrauenswürdige Basis für die digitalen Prozesse zu schaffen. Aus den Inhalten: - Sicherheitsschwachstellen, -bedrohungen und Angriffe - Internet-(Un)Sicherheit - Secure Engineering - Kryptographische Verfahren und Schlüsselmanagement - Digitale Identität - Zugriffskontrolle - Netzwerk-, Kommunikations- und Anwendungssicherheit - Sichere drahtlose Kommunikation.99,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Welche Kenntnisse werden beim Hacking benötigt?
Beim Hacking werden verschiedene Kenntnisse benötigt, darunter Kenntnisse über Computersysteme, Netzwerke, Programmiersprachen und Sicherheitsmechanismen. Es ist wichtig, ein tiefes Verständnis für die Funktionsweise von Computersystemen und deren Schwachstellen zu haben, um diese ausnutzen zu können. Darüber hinaus sind Kenntnisse über verschiedene Hacking-Tools und -Techniken sowie über gängige Sicherheitsstandards und -praktiken erforderlich. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **

Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
Top-Angebote
Produkte zum Begriff Benötigt:
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
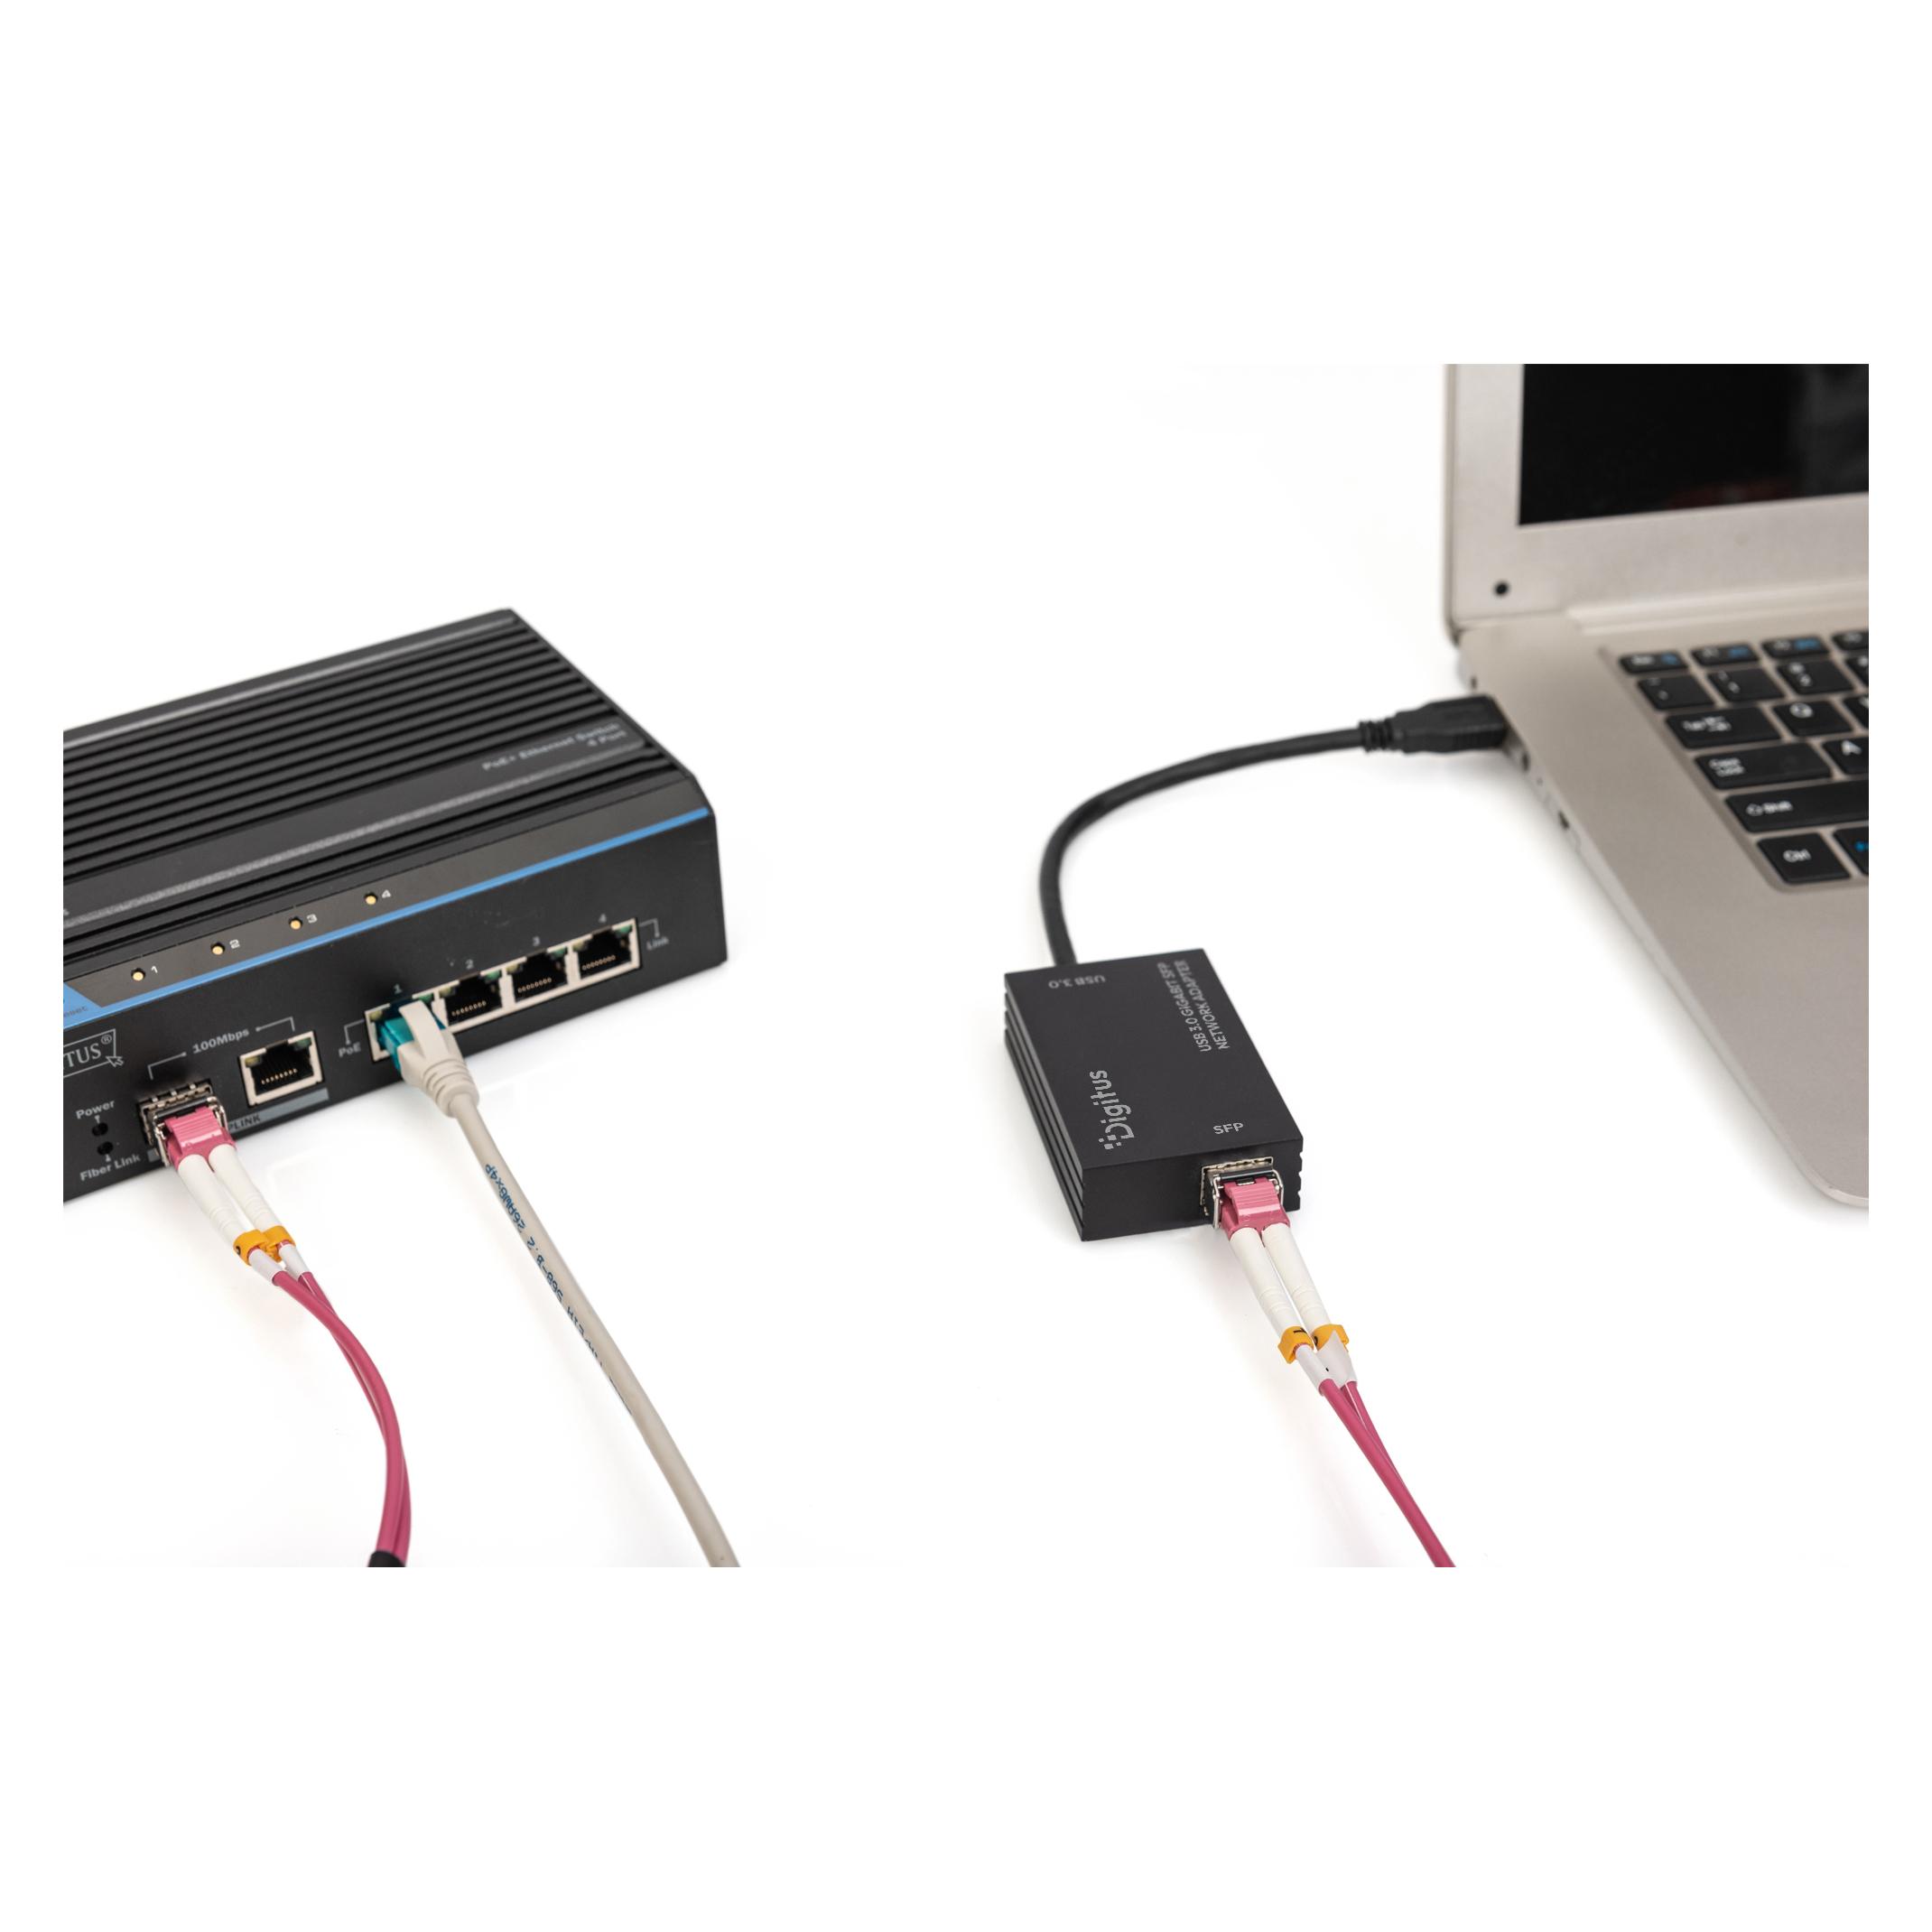
Digitus USB3.0 Gigabit SFP Netzwerk Adapter zusätzliches SFP Modul wird benötigt, Netzwerk Adapter, SchwarzDer USB 3.0 Gigabit SFP Netzwerkadapter von Digitus ermöglicht eine einfache Erweiterung Ihres Notebooks um einen SFP-Anschluss. Mit diesem Adapter können Sie sich direkt mit einem Glasfasernetzwerk verbinden, was besonders vorteilhaft für mobile Anwendungen sowie für den stationären Einsatz an Desktop-Systemen ist. Er eignet sich ideal für Rechenzentren und Serveranwendungen, da er eine zuverlässige Verbindung mit voller Bandbreite zur Glasfaserinfrastruktur bietet. Die Installation gestaltet sich unkompliziert, da der Adapter über ein virtuelles Laufwerk verfügt, das die Treiberinstallation überflüssig macht. Einfach einstecken und sofort nutzen – die Stromversorgung erfolgt direkt über den USB 3.0 Anschluss. Dieser Adapter ist die optimale Lösung, wenn WLAN-Verbindungen Sicherheitsrisiken bergen und Kupferverbindungen nicht die erforderliche Geschwindigkeit bieten. - Erweiterung um einen SFP-Anschluss für Glasfaserverbindungen - Datenübertragungsrate von bis zu 1000 Mbps - Einfache Plug & Play-Installation ohne Treiber-CD - Stromversorgung über USB 3.0, kein externes Netzteil erforderlich.85,16 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Claudia EckertDie Autorin stellt in diesem Standardwerk die zur Umsetzung der Sicherheitsanforderungen benötigten Verfahren und Protokolle detailliert vor und erläutert sie anschaulich anhand von Fallbeispielen. Im Vordergrund steht dabei, die Ursachen für Probleme heutiger IT-Systeme zu verdeutlichen und die grundlegenden Sicherheitskonzepte mit ihren jeweiligen Vor- und Nachteilen zu präsentieren. Der Leser entwickelt nicht nur ein Bewusstsein für IT-Sicherheitsrisiken, sondern erwirbt auch ein breites und grundlegendes Wissen zu deren Behebung. IT-Systeme und die Digitalisierung sind in allen Bereichen und Branchen von zentraler Bedeutung. Die IT-Sicherheit oder Cybersicherheit nimmt dabei eine tragende Rolle ein. Sie hat die Aufgabe sicherzustellen, dass die verarbeiteten Daten nicht gezielt verfälscht werden, dass wertvolle Informationen nicht in falsche Hände gelangen und dass die IT-Systeme nicht in ihrer Funktion beeinträchtigt werden. Heutige IT-Systeme sind einer Vielzahl von Bedrohungen ausgesetzt und weisen noch immer viele Verwundbarkeiten auf. Gleichzeitig gibt es viele, zum Teil standardisierte Sicherheitslösungen, mit denen die Bedrohungen und die damit einhergehenden Risiken reduziert werden können. Kenntnisse möglicher Sicherheitsschwachstellen und möglicher Angriffe auf IT-Systeme sowie der wichtigsten Sicherheitslösungen und deren Wirksamkeit sind essenziell, um IT-Systeme abzusichern und eine vertrauenswürdige Basis für die digitalen Prozesse zu schaffen. Aus den Inhalten: - Sicherheitsschwachstellen, -bedrohungen und Angriffe - Internet-(Un)Sicherheit - Secure Engineering - Kryptographische Verfahren und Schlüsselmanagement - Digitale Identität - Zugriffskontrolle - Netzwerk-, Kommunikations- und Anwendungssicherheit - Sichere drahtlose Kommunikation.99,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Welche Kenntnisse werden beim Hacking benötigt?
Beim Hacking werden verschiedene Kenntnisse benötigt, darunter Kenntnisse über Computersysteme, Netzwerke, Programmiersprachen und Sicherheitsmechanismen. Es ist wichtig, ein tiefes Verständnis für die Funktionsweise von Computersystemen und deren Schwachstellen zu haben, um diese ausnutzen zu können. Darüber hinaus sind Kenntnisse über verschiedene Hacking-Tools und -Techniken sowie über gängige Sicherheitsstandards und -praktiken erforderlich. **
Ähnliche Suchbegriffe für Benötigt
-
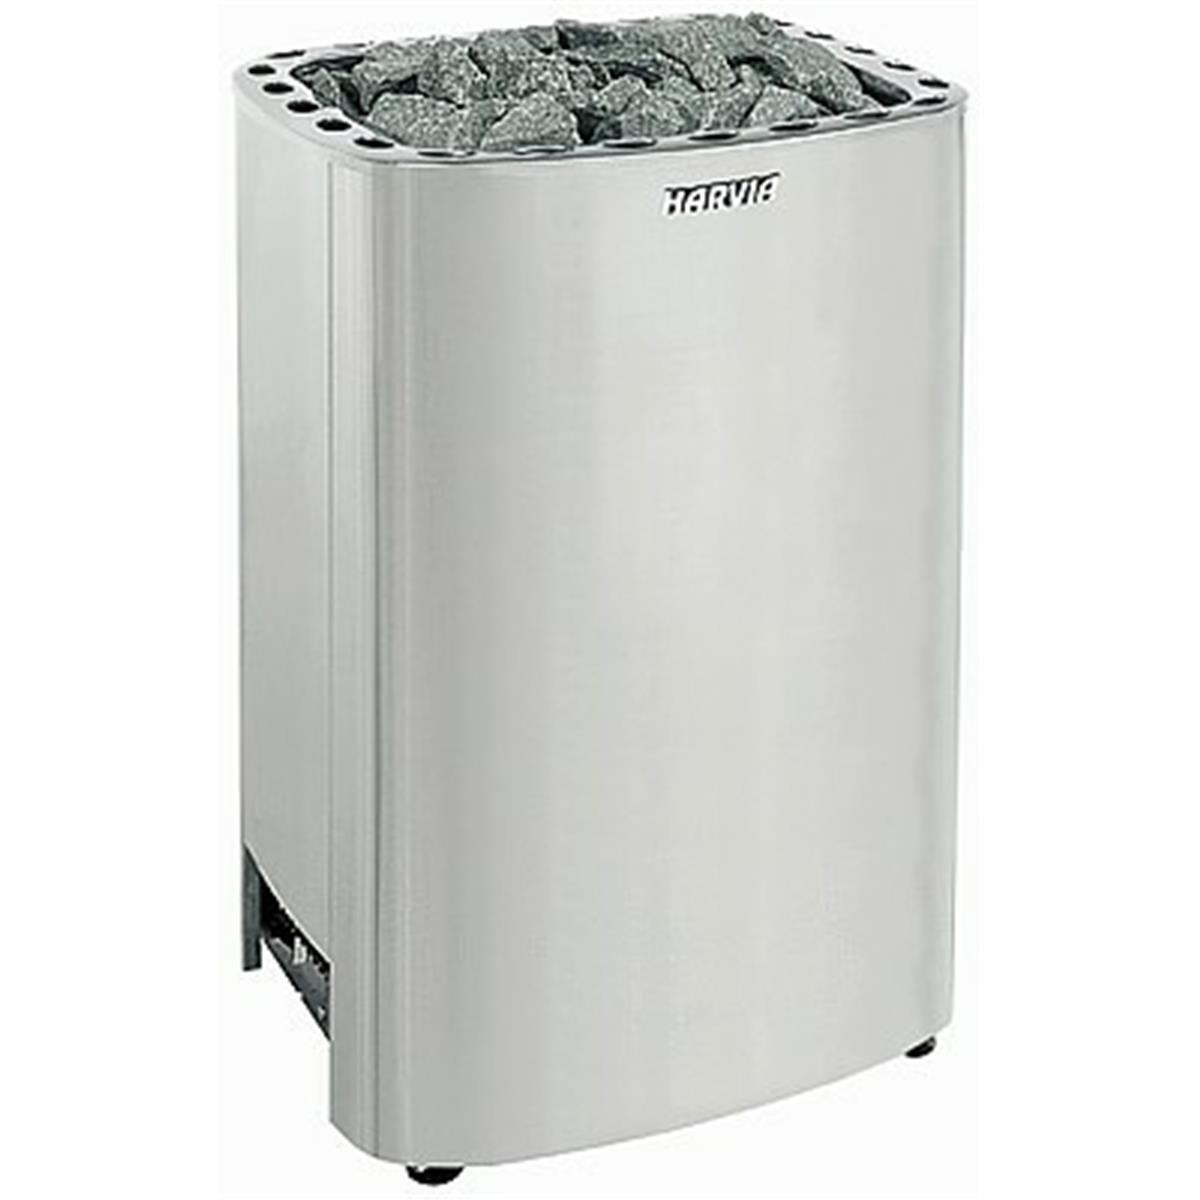
Harvia Vega 6.0 kW | benötigt externe Steuerung | BC60E.amx-pd{max-width:1280px;margin:0 auto;padding:40px 15px 60px;font-family:Arial,sans-serif;color:#222} .amx-pd-logo{text-align:center;margin-bottom:32px} .amx-pd-logo img{max-width:100%;min-height:200px;max-height:220px;object-fit:contain} .amx-grid{display:grid;grid-template-columns:1fr 1fr;gap:40px;margin-bottom:50px} .amx-col{display:flex;flex-direction:column;justify-content:center} .amx-title{margin:0 0 16px;font-size:34px;font-weight:700} .amx-text{margin:0 0 18px;font-size:15px;line-height:1.9;color:#444} .amx-image img{width:100%;border-radius:5px;object-fit:contain} .amx-highlights{display:grid;grid-template-columns:1fr 1fr;gap:12px} .amx-highlight{position:relative;padding:14px 14px 14px 18px;background:#fff;border:1px solid #e5e5e5;border-radius:5px;font-size:14px} .amx-highlight:before{content:"";position:absolute;left:0;top:0;bottom:0;width:3px;background:#e30613} .amx-section{margin-bottom:50px} .amx-h3{font-size:26px;font-weight:700;margin:0 0 20px;padding-left:14px;border-left:4px solid #e30613} .amx-cards{display:flex;gap:18px} .amx-card{flex:1;background:#fff;border:1px solid #e5e5e5;border-radius:5px;text-decoration:none;color:#222} .amx-card-media{padding:18px} .amx-card-media img{width:100%;height:200px;object-fit:contain} .amx-card-body{padding:0 16px 16px} .amx-card-title{font-size:15px;font-weight:700;margin-bottom:6px} .amx-card-art{font-size:12px;color:#777} .amx-box{padding:26px;background:#fafafa;border:1px solid #ececec;border-radius:5px} .amx-box p{margin:0 0 16px;font-size:15px;line-height:1.9} @media(max-width:991px){ .amx-grid{grid-template-columns:1fr} .amx-image{order:-1} .amx-cards{flex-direction:column} } Harvia Vega E Saunaofen 6 kW Der Harvia Vega E Saunaofen mit 6 kW Leistung ist eine zuverlässige Lösung für alle, die ein angenehmes, klassisches und gleichmäßig beheiztes Saunaerlebnis zu Hause genießen möchten. Der Ofen wurde für mittelgroße Saunakabinen entwickelt und verbindet eine solide Heizleistung mit der bewährten Qualität des renommierten finnischen Herstellers Harvia. Mit seiner Leistung von 6 kW sorgt der Harvia Vega E für eine effiziente Wärmeversorgung und eine gleichmäßige Temperaturentwicklung im Saunaraum. Dadurch entsteht ein angenehmes Klima, das sowohl für entspannte Saunagänge im privaten Bereich als auch für regelmäßige Nutzung ideal geeignet ist. 6 kW Heizleistung Für mittelgroße Saunen Elektrischer Saunaofen Externe Steuerung erforderlich Für 1-/3-phasige Systeme Gleichmäßige Wärmeabgabe Effiziente Heizleistung Harvia Markenqualität Steine separat erhältlich Steuerung nicht enthalten Der Harvia Vega E ist für den Betrieb mit einer separaten Steuerung vorgesehen. Dadurch lässt sich der Saunaofen komfortabel in ein passendes Steuerungssystem integrieren und exakt an die gewünschte Nutzung anpassen. Besonders bei modernen Saunakabinen ist diese Lösung sinnvoll, da Temperatur, Betriebszeit und Bedienkomfort über eine kompatible Steuerung präzise geregelt werden können. Bitte beachten Sie, dass Saunasteine und Steuerung nicht im Lieferumfang enthalten sind. Für einen sicheren und leistungsstarken Betrieb müssen geeignete Saunasteine sowie eine kompatible externe Steuerung separat erworben werden. In Kombination mit dem passenden Zubehör entsteht ein funktionales Gesamtsystem, das Wärmeleistung, Bedienkomfort und Langlebigkeit sinnvoll miteinander verbindet. Der Harvia Vega E 6 kW ist damit eine starke Wahl für private Saunabesitzer, die einen bewährten elektrischen Saunaofen mit zuverlässiger Leistung, einfacher Systemintegration und hochwertiger Verarbeitung suchen. Empfohlenes Zubehör Harvia Saunasteine 20 kg, eckig 5-10 cm Art.-Nr.: AC3000 Dampfkanone für Holzofen Art.-Nr.: NB-15814 Zubehör als wichtiger Teil des Saunasystems Bei einem elektrischen Saunaofen wie dem Harvia Vega E ist das passende Zubehör kein nebensächlicher Zusatz, sondern ein wichtiger Bestandteil des gesamten Saunasystems. Besonders die richtigen Saunasteine haben einen direkten Einfluss auf Wärmeverteilung, Aufgussverhalten, Betriebssicherheit und die Lebensdauer des Ofens. Die empfohlenen Harvia Saunasteine mit einer Körnung von 5–10 cm sind für Saunaöfen dieser Art besonders geeignet, da sie Hitze zuverlässig speichern und die Wärme gleichmäßig an den Saunaraum abgeben. Saunasteine übernehmen im Betrieb eine zentrale Funktion: Sie speichern die vom Heizgerät erzeugte Energie, gleichen Temperaturschwankungen aus und sorgen dafür, dass beim Aufguss ein angenehmer Dampf entsteht. Werden ungeeignete, zu kleine oder beschädigte Steine verwendet, kann die Luftzirkulation im Ofen beeinträchtigt werden. Das kann zu ungleichmäßiger Wärme, längeren Aufheizzeiten und einer stärkeren Belastung der Heizelemente führen. Deshalb ist es wichtig, den Ofen von Anfang an mit passenden Steinen auszustatten und diese regelmäßig zu kontrollieren. Auch die externe Steuerung ist bei diesem Modell ein wesentlicher Bestandteil der Anlage, da der Harvia Vega E ohne separate Steuerung nicht betrieben wird. Die Steuerung ermöglicht eine komfortable Bedienung und hilft, Temperatur und Betriebszeit sauber zu regulieren. Dadurch wird nicht nur der Bedienkomfort erhöht, sondern auch ein kontrollierter und sicherer Betrieb unterstützt. Die zusätzlich aufgeführte Dampfkanone ist als Zubehör vor allem für passende Ofensysteme gedacht und kann je nach Anwendung das Aufgusserlebnis gezielt verändern. Wichtig ist jedoch immer, Zubehör nur passend zum jeweiligen Saunasystem und gemäß den technischen Anforderungen zu verwenden. Richtig ausgewähltes Zubehör verbessert nicht nur den Komfort, sondern trägt auch dazu bei, die Funktionalität, Optik und Zuverlässigkeit der gesamten Sauna langfristig zu erhalten. Wichtige Hinweise zur Installation und Nutzung Der Harvia Vega E ist ein elektrischer Saunaofen und muss fachgerecht installiert werden. Da das Modell für den Anschluss an 1-/3-phasige Stromversorgungssysteme ausgelegt ist, darf der elektrische Anschluss ausschließlich durch eine qualifizierte Elektrofachkraft erfolgen. Dies ist besonders wichtig, weil eine falsche Installation nicht nur die Funktion beeinträchtigen, sondern auch erhebliche Sicherheitsrisiken verursachen kann. Vor der Montage sollte geprüft werden, ob die Saunakabine für eine Ofenleistung von 6 kW geeignet ist. Die Leistung des Saunaofens muss immer zum Raumvolumen, zur Dämmung, zur Glasfläche und zur Bauweise der Sauna passen. Ein zu schwacher Ofen erreicht die gewünschte Temperatur nur langsam oder gar nicht zuverlässig, während ein falsch dimensionierter Ofen das Saunaklima negativ beeinflussen kann. Da der Harvia Vega E eine separate Steuerung benötigt, muss diese vor der Inbetriebnahme passend ausgewählt und korrekt angeschlossen werden. Ohne kompatible Steuerung ist der Betrieb nicht vorgesehen. Die Steuerung sollte so gewählt werden, dass sie zur Leistung des Ofens und zum gewünschten Bedienkonzept passt. Die Saunasteine müssen sorgfältig eingesetzt werden. Sie dürfen nicht zu dicht gepackt werden, damit die Luft im Ofen weiterhin frei zirkulieren kann. Eine zu enge Steinfüllung kann die Wärmeabgabe verschlechtern und die Heizelemente unnötig belasten. Beschädigte oder brüchige Steine sollten regelmäßig ersetzt werden, da sie die Funktion des Ofens beeinträchtigen können. Während des Betriebs ist darauf zu achten, dass der Ofen nicht abgedeckt wird und keine Gegenstände auf oder in unmittelbarer Nähe des Ofens abgelegt werden. Der Saunaofen entwickelt hohe Temperaturen, daher müssen alle Sicherheitsabstände und Montagevorgaben des Herstellers eingehalten werden. Eine gute Belüftung der Saunakabine unterstützt ein angenehmes Saunaklima und trägt dazu bei, dass Wärme und Luft gleichmäßig zirkulieren. Warum bei uns kaufen? Wir sind Partner dieser Marke und kennen die Produkte von Harvia sowie das dazugehörige Zubehör aus der praktischen Anwendung. Dadurch erhalten Sie bei uns nicht einfach nur einen Saunaofen, sondern eine logisch abgestimmte Lösung für Ihre Sauna. Gerade bei einem Modell wie dem Harvia Vega E ist es wichtig, den Ofen, die Steuerung und die passenden Saunasteine als zusammenhängendes System zu betrachten. Unser Sortiment ist darauf ausgelegt, dass Sie die benötigten Komponenten sinnvoll kombinieren können. Wir wissen, worauf es bei elektrischen Saunaöfen ankommt: passende Leistung, geeignete Steuerung, richtige Steinfüllung, saubere Montage und zuverlässiger Betrieb. Diese Erfahrung hilft dabei, typische Fehler bei der Auswahl zu vermeiden und von Anfang an eine stimmige Lösung zu planen. Als Partner der Marke Harvia verbinden wir Markenqualität mit technischem Verständnis und einem sorgfältig aufgebauten Zubehörsortiment. Für Sie bedeutet das mehr Sicherheit bei der Auswahl, eine bessere Übersicht über passende Ergänzungen und ein Einkaufserlebnis, das nicht nur auf den einzelnen Artikel, sondern auf die komplette Sauna abgestimmt ist. Wenn Sie Wert auf geprüfte Markenqualität, verständliche Produktinformationen und eine saubere Kombination aus Ofen und Zubehör legen, sind Sie bei uns richtig. Wir bieten Ihnen nicht nur Produkte, sondern eine durchdachte Grundlage für ein zuverlässiges, komfortables und langlebiges Saunaerlebnis. Garantie & Bedingungen Für den Harvia Vega E gelten die Garantie- und Gewährleistungsbedingungen des Herstellers sowie die gesetzlichen Vorgaben. Die Garantie setzt voraus, dass der Saunaofen fachgerecht installiert, korrekt angeschlossen und gemäß den Herstellerangaben betrieben wird. Besonders wichtig ist bei einem elektrischen Saunaofen, dass der Anschluss durch eine qualifizierte Elektrofachkraft erfolgt. Die Garantie bezieht sich in der Regel auf Material- und Herstellungsfehler des Ofens. Ausgeschlossen sein können Verschleißteile, Verbrauchsmaterialien, Saunasteine sowie Schäden, die durch unsachgemäße Installation, falsche Bedienung, ungeeignetes Zubehör, Überhitzung, fehlende Wartung oder nicht bestimmungsgemäße Nutzung entstehen. Da Saunasteine und Steuerung nicht im Lieferumfang enthalten sind, müssen diese separat passend zum Ofen ausgewählt werden. Die Verwendung ungeeigneter Komponenten kann die Funktion beeinträchtigen und im Schadensfall Einfluss auf Garantieansprüche haben. Bewahren Sie Kaufbeleg, Rechnung und relevante Unterlagen sorgfältig auf, da diese im Garantiefall als Nachweis benötigt werden können.244,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Harvia Club 15,0 kW | benötigt externe Steuerung | K15GHarvia Club Saunaofen ohne Steuerung 15,0 kW Der Harvia Club Saunaofen ohne Steuerung mit 15,0 kW Leistung ist ein besonders leistungsstarkes Standgerät für anspruchsvolle Saunaanlagen, in denen eine zuverlässige, gleichmäßige und dauerhaft stabile Erwärmung gefragt ist. Dieses Modell eignet sich ideal für größere Saunaräume sowie für gewerbliche und öffentliche Saunen, in denen der Ofen regelmäßig und intensiv genutzt wird. Mit seinem robusten Edelstahlgehäuse, der hohen Heizleistung und einer maximalen Steinmenge von bis zu 60 kg ist der Harvia Club auf eine starke Wärmeabgabe und ein angenehmes Aufgussverhalten ausgelegt. Die Saunasteine sind nicht im Lieferumfang enthalten und müssen separat ergänzt werden. Da dieses Modell ohne integrierte Steuerung geliefert wird, ist für den Betrieb eine passende externe Steuerung erforderlich. 15,0 kW LeistungHarvia Club SerieStandgerätEdelstahlgehäuseBis 60 kg SteineOhne SteuerungExterne Steuerung nötigSteine nicht enthaltenFür große SaunenFür1243,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.