Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **

Ähnliche Suchbegriffe für Abduction
Top-Angebote
Produkte zum Begriff Abduction:
-
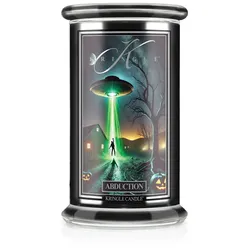
Abduction - Halloween Collection 623gAbduction von Kringle Candle Abduction von Kringle Candle fängt den Moment ein, in dem ein greller Lichtstrahl den Nachthimmel zerreißt und die Stille des Landes durchdringt. In der Kopfnote treffen spritzige Zitrusfrüchte auf frische grüne Akkorde – wie der erste Atemzug einer unbekannten Welt. Im Herzen verschmelzen aromatische Kräuter mit erdigen Hölzern. Diese Mischung wirkt geheimnisvoll, lebendig und fast außerirdisch – als würdest du die Atmosphäre eines fremden Planeten betreten. Die Basis aus feuchtem Moos und würzigem Amber verleiht dem Duft Tiefe und eine dunkle Wärme. Sie erinnert an das Echo eines Lichts, das dich in den Himmel zieht – unheimlich und faszinierend zugleich. Abduction ist der ideale Halloween-Duft für alle, die Frische, Würze und ein Hauch kosmisches Mysterium erleben wollen. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Zitrusfrüchte, grüne AkkordeHerznote: Kräuter, HölzerBasisnote: Moos, würziger Amber Limitierte Stückzahl - Nur so lange der Vorrat reicht. Das Originalrezept der Kittredge-Familie verwendet die besten verfügbaren Kerzenmaterialien mit 100 % lebensmittelechtem Sojawachs, konzentrierten Duftölen mit natürlichen Inhaltsstoffen und Dochten aus innovativen Textilien. Diese Erfolgsformel, sowie die 2-Docht Technologie, stellen sicher, dass alle Kringle Kerzen sauber und gleichmäßig abbrennen und gleichzeitig den besten Duft der Welt in Ihr Zuhause bringen. Made in USA39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
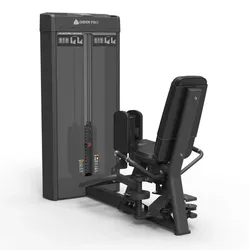
Odin PRO Hip Abduction/AdductionOdin PRO Hip Abduction/Adduction ist ein professionelles Kombinationsgerät zum gezielten Training der Innen- und Außenseite der Oberschenkel.Dieses smarte Trainingsgerät ermöglicht ein effektives und kontrolliertes Workout beider Muskelgruppen in einer einzigen Maschine. Über den leicht zugänglichen Verstellgriff lässt sich der Wechsel zwischen den beiden Übungen schnell und bequem durchführen, wodurch das Training effizienter und komfortabler wird. Das Gerät wird standardmäßig mit einem Gewichtsmagazin von 68 kg geliefert und kann optional auf 104 kg oder 114 kg aufgerüstet werden.Odin PRO Trainingsgeräte zeichnen sich durch hohe Verarbeitungsqualität, robuste Konstruktion und ein elegantes, modernes Design aus. Sie sind auf professionelle Nutzung ausgelegt und bieten höchste Stabilität, Langlebigkeit und Benutzerfreundlichkeit.Apuls empfiehlt den Odin PRO Hip Abduction/Adduction für kommerzielle Fitnessstudios, Firmenfitnessräume und andere professionelle Trainingsumgebungen.Kontaktieren Sie uns für ein individuelles Preisangebot.Wenn Sie Beratung zu diesem Gerät wünschen oder Unterstützung bei der Planung eines kompletten Fitnessstudios benötigen, steht Ihnen das kompetente Apuls-Team jederzeit gerne zur Verfügung.2749,00 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **


Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
Welche Bücher über Computer-Hacking, Programmierung, IT-Sicherheit usw. muss man unbedingt gelesen haben?
Ein Buch, das man unbedingt gelesen haben sollte, ist "The Cuckoo's Egg" von Clifford Stoll. Es erzählt die wahre Geschichte eines Hackers, der in ein Computersystem eindringt und wie ein Systemadministrator ihn aufspürt. Ein weiteres empfehlenswertes Buch ist "Hacking: The Art of Exploitation" von Jon Erickson, das eine Einführung in die Welt des Hackings und der Programmierung bietet. Für IT-Sicherheit ist "The Web Application Hacker's Handbook" von Dafydd Stuttard und Marcus Pinto ein Standardwerk, das verschiedene Angriffstechniken auf Webanwendungen erklärt. **
Top-Angebote
Produkte zum Begriff Abduction:
-
Abduction - Halloween Collection 623gAbduction von Kringle Candle Abduction von Kringle Candle fängt den Moment ein, in dem ein greller Lichtstrahl den Nachthimmel zerreißt und die Stille des Landes durchdringt. In der Kopfnote treffen spritzige Zitrusfrüchte auf frische grüne Akkorde – wie der erste Atemzug einer unbekannten Welt. Im Herzen verschmelzen aromatische Kräuter mit erdigen Hölzern. Diese Mischung wirkt geheimnisvoll, lebendig und fast außerirdisch – als würdest du die Atmosphäre eines fremden Planeten betreten. Die Basis aus feuchtem Moos und würzigem Amber verleiht dem Duft Tiefe und eine dunkle Wärme. Sie erinnert an das Echo eines Lichts, das dich in den Himmel zieht – unheimlich und faszinierend zugleich. Abduction ist der ideale Halloween-Duft für alle, die Frische, Würze und ein Hauch kosmisches Mysterium erleben wollen. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Zitrusfrüchte, grüne AkkordeHerznote: Kräuter, HölzerBasisnote: Moos, würziger Amber Limitierte Stückzahl - Nur so lange der Vorrat reicht. Das Originalrezept der Kittredge-Familie verwendet die besten verfügbaren Kerzenmaterialien mit 100 % lebensmittelechtem Sojawachs, konzentrierten Duftölen mit natürlichen Inhaltsstoffen und Dochten aus innovativen Textilien. Diese Erfolgsformel, sowie die 2-Docht Technologie, stellen sicher, dass alle Kringle Kerzen sauber und gleichmäßig abbrennen und gleichzeitig den besten Duft der Welt in Ihr Zuhause bringen. Made in USA39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
Ähnliche Suchbegriffe für Abduction
-
Odin PRO Hip Abduction/AdductionOdin PRO Hip Abduction/Adduction ist ein professionelles Kombinationsgerät zum gezielten Training der Innen- und Außenseite der Oberschenkel.Dieses smarte Trainingsgerät ermöglicht ein effektives und kontrolliertes Workout beider Muskelgruppen in einer einzigen Maschine. Über den leicht zugänglichen Verstellgriff lässt sich der Wechsel zwischen den beiden Übungen schnell und bequem durchführen, wodurch das Training effizienter und komfortabler wird. Das Gerät wird standardmäßig mit einem Gewichtsmagazin von 68 kg geliefert und kann optional auf 104 kg oder 114 kg aufgerüstet werden.Odin PRO Trainingsgeräte zeichnen sich durch hohe Verarbeitungsqualität, robuste Konstruktion und ein elegantes, modernes Design aus. Sie sind auf professionelle Nutzung ausgelegt und bieten höchste Stabilität, Langlebigkeit und Benutzerfreundlichkeit.Apuls empfiehlt den Odin PRO Hip Abduction/Adduction für kommerzielle Fitnessstudios, Firmenfitnessräume und andere professionelle Trainingsumgebungen.Kontaktieren Sie uns für ein individuelles Preisangebot.Wenn Sie Beratung zu diesem Gerät wünschen oder Unterstützung bei der Planung eines kompletten Fitnessstudios benötigen, steht Ihnen das kompetente Apuls-Team jederzeit gerne zur Verfügung.2749,00 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
Brown Mountain - Alien Abduction, DVDSeit Über 800 Jahren Verschwinden In Der Gegend Der Brown Mountains Menschen, Nachdem Ein Unerklärbares Leuchten Über Den Bergen Gesichtet Wurde. In Überlieferten Erzählungen Aus Zeiten Der Ureinwohner Und Folksongs Wird Das Phänomen Seit...14,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert und gepatcht werden, um bekannte Sicherheitslücken zu schließen. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Schließlich sollten Unternehmen eine umfassende Sicherheitsrichtlinie implementieren, die den Zugriff auf sensible Daten und Systeme einschränkt und die Verwendung von sicheren Passwörtern und Zugangsbeschränkungen fördert. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Schwachstellen schützen, um die Vulnerability zu minimieren und die Sicherheit zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Schwachstellen schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
-
Welche Bücher über Computer-Hacking, Programmierung, IT-Sicherheit usw. muss man unbedingt gelesen haben?
Ein Buch, das man unbedingt gelesen haben sollte, ist "The Cuckoo's Egg" von Clifford Stoll. Es erzählt die wahre Geschichte eines Hackers, der in ein Computersystem eindringt und wie ein Systemadministrator ihn aufspürt. Ein weiteres empfehlenswertes Buch ist "Hacking: The Art of Exploitation" von Jon Erickson, das eine Einführung in die Welt des Hackings und der Programmierung bietet. Für IT-Sicherheit ist "The Web Application Hacker's Handbook" von Dafydd Stuttard und Marcus Pinto ein Standardwerk, das verschiedene Angriffstechniken auf Webanwendungen erklärt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.